一、什么是Consul Connect:HashiCorp 服务网格
Consul Connect 是 HashiCorp Consul 内置的服务网格能力,提供服务间自动 mTLS 加密通信、基于身份的授权(Intentions)、东西向流量管理与可观测性。它通过在服务进程旁部署 Consul Connect Proxy(内置 Envoy 或自研代理)或 Consul 集成模式(Consul-dataplane + sidecar),自动签发 SPIFFE 身份证书并建立零信任通信通道。Consul Connect 与 Consul 原有服务发现、KV、健康检查深度整合,是 HashiCorp 全家桶(Consul + Nomad + Vault + Terraform + Boundary)中服务间通信层的关键组件,也是跨 Kubernetes、虚拟机、Nomad 等多平台的统一服务网格方案。
二、原理
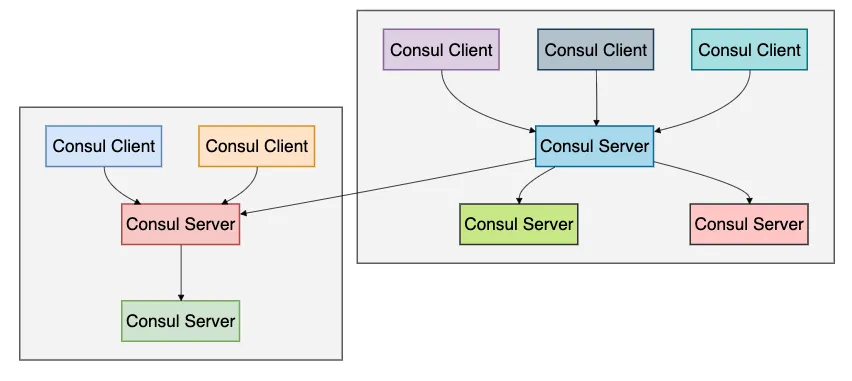
1. 服务注册:服务通过 Consul Agent 或 Kubernetes Service Mesh 模式注册到 Consul Catalog → 2. 自动身份签发:Consul CA 自动签发 SPIFFE 格式身份证书,每个服务实例获得唯一身份 → 3. 注入代理:通过 Consul Connect Proxy(sidecar)或集成服务网格(Consul-dataplane)代理进出流量 → 4. mTLS 加密:所有东西向流量基于证书双向 TLS 加密通信 → 5. Intentions 授权:基于源/目标服务身份定义访问意图(Intentions),未授权连接被拒绝 → 6. 可观测性:通过 Envoy admin API 或 Consul UI 暴露 Metrics、Tracing,提供服务拓扑可视化
三、信息卡片
| 中文名 | Consul Connect |
| 英文名 | Consul Connect |
| 缩写 | Connect |
| 别名 | HashiCorp Consul Connect、Consul 服务网格、Connect |
| 提出者 | HashiCorp |
| 提出时间 | 2018 年(Consul 1.2 引入) |
| 所属类别 | IT 基础架构与开发 > 云原生网络 > 服务网格 / 服务发现 |
| 核心技术 | Consul Catalog、mTLS、Intentions 授权、Consul-dataplane、Envoy 代理集成、跨平台服务发现 |
| 主要应用 | K8s 服务网格、跨云/VM 统一服务发现、零信任服务间通信、HashiCorp 全家桶集成 |
四、历史时间线
2018 年 5 月:Consul 1.2 引入 Connect,作为 Consul 内置的原生服务网格能力
- 2019 年:推出 Consul Connect 与 Kubernetes 集成,支持 K8s 服务自动注册与 mTLS
- 2020 年:发布 Consul 1.8,引入 Consul Connect 与 Envoy 的深度集成,支持 Wasm 扩展
- 2021-2022 年:Consul 1.10-1.13 推出 Consul-dataplane(轻量化 sidecar 模式)、API Gateway、控制面分区(Admin Partitions)
- 2023 年:HashiCorp 许可协议变更引发社区讨论,但 Consul Connect 仍是企业服务网格主流方案之一
- 2024-2025 年:Consul 与 Nomad、Vault、Terraform 持续集成,形成 HashiCorp 全家桶的统一服务通信底座
五、分类
按代理形态:内置 Consul Connect Proxy vs 集成 Envoy vs Consul-dataplane(轻量化 sidecar)
- 按部署环境:Kubernetes 服务网格 vs VM/Nomad 跨平台网格 vs 混合云网格
- 按授权模型:基于 Intentions 的服务身份授权 vs 基于命名空间/标签的细粒度策略
- 按发现协议:Consul DNS / Consul HTTP API / Kubernetes Endpoints 同步
- 按厂商生态:HashiCorp 全家桶(Consul + Nomad + Vault + Terraform)vs 第三方集成
六、应用场景
Kubernetes 服务网格:在 K8s 集群中启用 Consul Connect,为 Service 提供 mTLS、流量管理与可观测性
- 跨云跨平台统一服务发现:把 K8s、VM、Nomad、ECS 上的服务统一接入 Consul,实现跨平台服务发现与 mTLS
- 零信任网络:通过 SPIFFE 身份与 Intentions 授权构建零信任服务间通信
- HashiCorp 全家桶集成:与 Vault 联动签发证书,与 Terraform 联动纳管基础设施,与 Nomad 联动调度工作负载
- 多区域多数据中心网格:通过 Consul Cluster Peering 实现跨数据中心的服务发现与网格联邦
七、优缺点
- 优点:
- 跨平台一致体验:同一套服务发现与网格能力覆盖 K8s、VM、Nomad,避免多套方案
- 与服务发现原生整合:Consul 同时承担服务发现与网格,避免 Sidecar 与注册中心割裂
- HashiCorp 全家桶协同:与 Vault、Terraform、Nomad 天然集成,治理体验统一
- Intentions 授权直观:基于服务身份的访问策略相比纯网络策略更易理解
- 缺点:
- 学习曲线较陡:Consul 自身概念(Agent、Server、Client、Cluster Peering)较复杂
- Sidecar 资源开销:相比 Linkerd 自研代理,Envoy 数据面内存占用更大
- 商业版与开源版差异:企业级功能(如多集群联邦、Admin Partitions)部分依赖企业版
八、常见误区
Consul Connect = Istio(错:两者目标相似但设计哲学不同;Consul Connect 与服务发现深度整合,Istio 独立控制面)
- Consul 仅做服务发现(错:Consul 早已扩展为服务发现 + 服务网格 + KV + 多数据中心一体的平台)
- Consul Connect 必须用 HashiCorp 自研代理(错:实际推荐 Envoy 作为数据面,Consul-dataplane 进一步轻量化)
九、关联概念
- 父概念:Service Mesh · 服务网格、Microservices · 微服务
- 子概念:Envoy、Service Mesh · 服务网格、Sidecar · 边车模式、Nomad 调度器
- 兄弟概念:Istio、Linkerd、Service Mesh 演进 Ambient Mesh、Cilium
- 对比概念:Consul Connect vs Istio、Consul Connect vs Linkerd、Consul Connect vs Envoy
- 应用相关:Kubernetes · 容器编排、Terraform · 基础设施即代码、零信任 Zero Trust、Observability · 可观测性