一、什么是eBPF 工具链
eBPF 工具链是围绕 eBPF 内核技术构建的可观测、网络、安全一体化工具集合,覆盖从内核探针编写、编译、签名验证到用户态数据呈现、告警与可视化的完整工程体系。它把传统依赖内核模块或用户态代理的可观测能力下沉到内核态执行,在不修改内核源码、不引入性能损耗的前提下实现网络、安全、系统调用的细粒度追踪,是云原生时代可观测性与零信任网络的事实底层技术。
二、原理
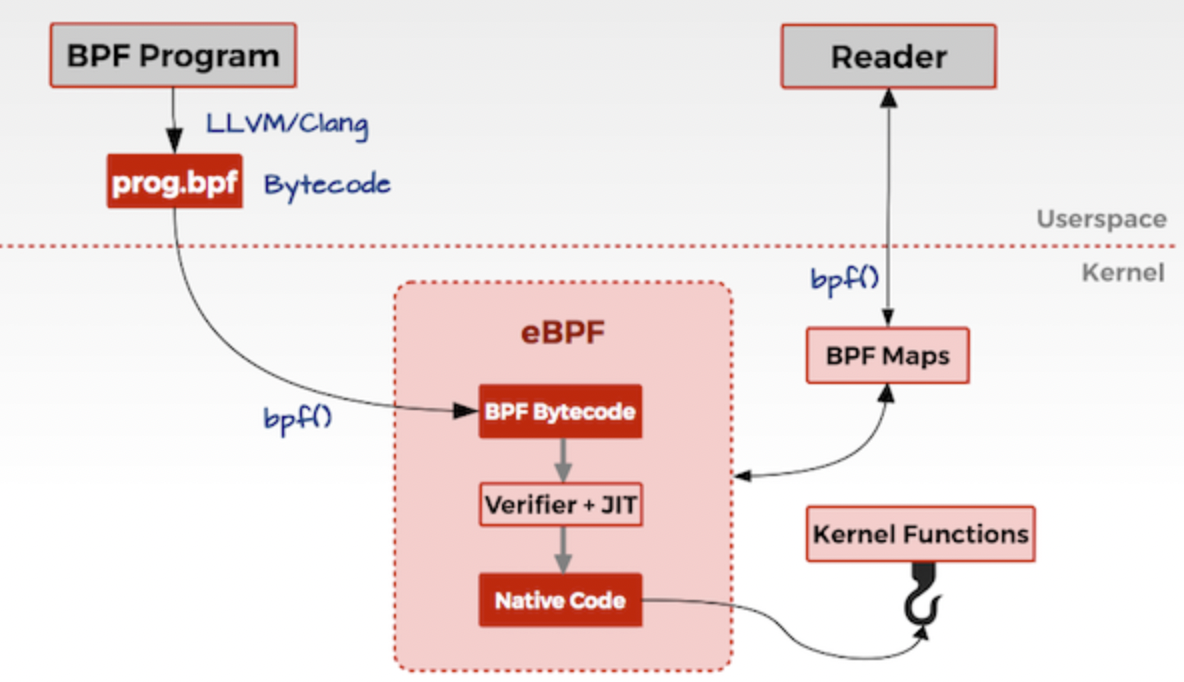
1. 前端开发框架:Cilium / bcc / libbpf 等降低 eBPF 程序开发门槛 → 2. 内核探针与 Hook 点:kprobe、tracepoint、xdp、tc 等丰富的内核挂载点 → 3. 数据采集与传输:内核态到用户态的高效事件通道(ring buffer、perf event) → 4. 可观测后端:Hubble、Tetragon、Parca 等可观测产品 → 5. 安全与策略执行:Cilium Network Policy、Tetragon 安全检测 → 6. 可视化与告警:与 Grafana、Prometheus 等生态深度集成
三、信息卡片
| 中文名 | eBPF 工具链 |
| 英文名 | eBPF Toolchain |
| 缩写 | eBPF |
| 别名 | eBPF 工具链 |
| 提出者 | 2016 年 Facebook 开源 |
| 提出时间 | 2014 年 |
| 所属类别 | IT 基础架构与开发 > IT基础架构与开发 |
| 核心技术 | 围绕 eBPF 内核技术构建的可观测与网络工具集 |
| 主要应用 | 围绕 eBPF 内核技术构建的可观测与网络工具集 |
四、历史时间线
- 2014 年 eBPF 进入 Linux 内核主线。
- 2016 年 Facebook 开源 katran 推动网络场景落地。
- 2018 年 Cilium 1.0 发布把 eBPF 带入云原生网络。
- 2020 年后 Hubble、Parca、Tetragon 等产品把 eBPF 拓展到可观测与安全。
- 2025 年 eBPF 在 Service Mesh、零信任、可观测领域成为事实标准,约 70% 左右的云原生可观测产品基于 eBPF 构建。
五、分类
- 基础资源层:计算、存储、网络硬件与虚拟化
- 平台中间层:容器、编排、服务网格与中间件
- 应用架构层:微服务、Serverless、事件驱动
- 研发效能层:CI/CD、平台工程、开发者体验
六、应用场景
- 大型企业 IT 基础设施现代化
- 云原生应用开发与部署
- DevOps 与平台工程实践
- 数据密集型系统建设
- 多云与混合云管理
七、优缺点
- 优点:
- 降低可观测成本:内核态采集相比用户态代理典型降低 50% 以上资源开销
- 提升可见性深度:可观测到传统手段无法触及的内核态行为
- 支撑零信任网络:Cilium Network Policy 成为 K8s 网络策略事实标准
- 加速故障定位:从网络丢包到应用异常的端到端追踪成为可能
- 激活云原生生态:成为 Service Mesh、可观测、安全产品的共同底座
- 缺点:
- 运维复杂度上升:组件数量增多导致故障域与排障路径变长
- 学习曲线陡峭:新平台、新范式对团队技术能力要求较高
- 生态绑定风险:过度依赖单一开源项目或云厂商会带来锁定
- 性能与成本平衡:高级特性往往伴随额外资源开销与许可成本
八、常见误区
- 新平台一定优于旧平台(错:需结合团队能力、业务规模与生态成熟度)
- 开源方案没有成本(错:人力、运维、安全加固等隐性成本不容忽视)
- 上云就能解决所有问题(错:跨云、成本治理、可靠性仍是难点)
- 一次架构升级能管十年(错:架构需随业务持续演进)
九、关联概念
- 父概念:云计算 Cloud Computing、FinOps云财务运营
- 子概念:云原生、混合云
- 兄弟概念:多云管理、容器化(Containerization)
- 对比概念:Kubernetes容器编排、Microservices · 微服务
- 应用相关:DevOps · 开发运维一体化、数据库 Database

