数字化转型网信息安全研习社关注网络攻击与防御、网络协议安全、数据存储安全、数据加密、数据传输安全、数据备份与恢复策略、数据完整性保护、软件漏洞与补丁管理、身份认证与授权、设备物理访问控制、环境安全与灾难恢复、安全策略框架、安全审计与合规性、安全事件管理与应急响应、设备安全、数据隐私和管理、数据存储和隔离、加密算法安全、云计算安全等多个方面。
一、什么是信息安全?
信息安全(Information security)也简称infosec,业界通常对此有多种定义。
ISO 对信息安全的定义
根据ISO 给出的定义为数据处理系统建立和采用的技术、管理上的安全保护,为的是保护计算机硬件、软件、数据不因偶然和恶意的原因而遭到破坏、更改和泄露。
SANSInstitute 对信息安全的定义
另外SANSInstitute也给出信息安全定义是指在保护打印、电子或任何其他形式的机密、私人和敏感信息或数据免遭未经授权的访问、使用、误用、披露、破坏、修改或中断的过程和方法。
二、信息安全篇章内容结构
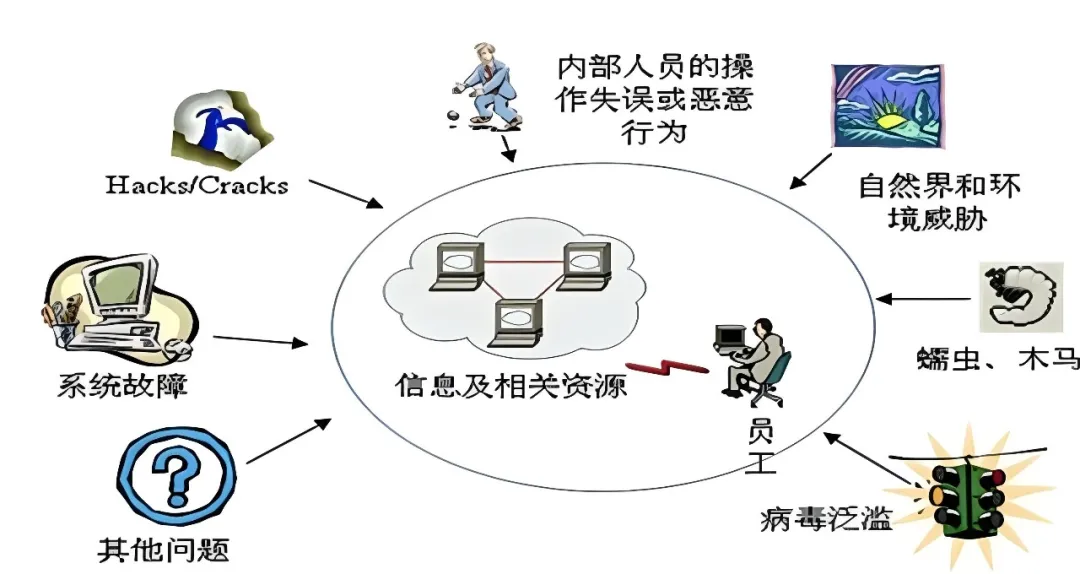
因此不难看出信息安全主是围绕数据保护,合理授权,传输安全,制度管理等事项展开。信息安全与网络安全(cybersecurity)的关系,随着技术的发展,我们经常看到这两者之间经常进行互换,严格意义上讲网络安全更侧重于保护IT资产免受通过网络的各种攻击。
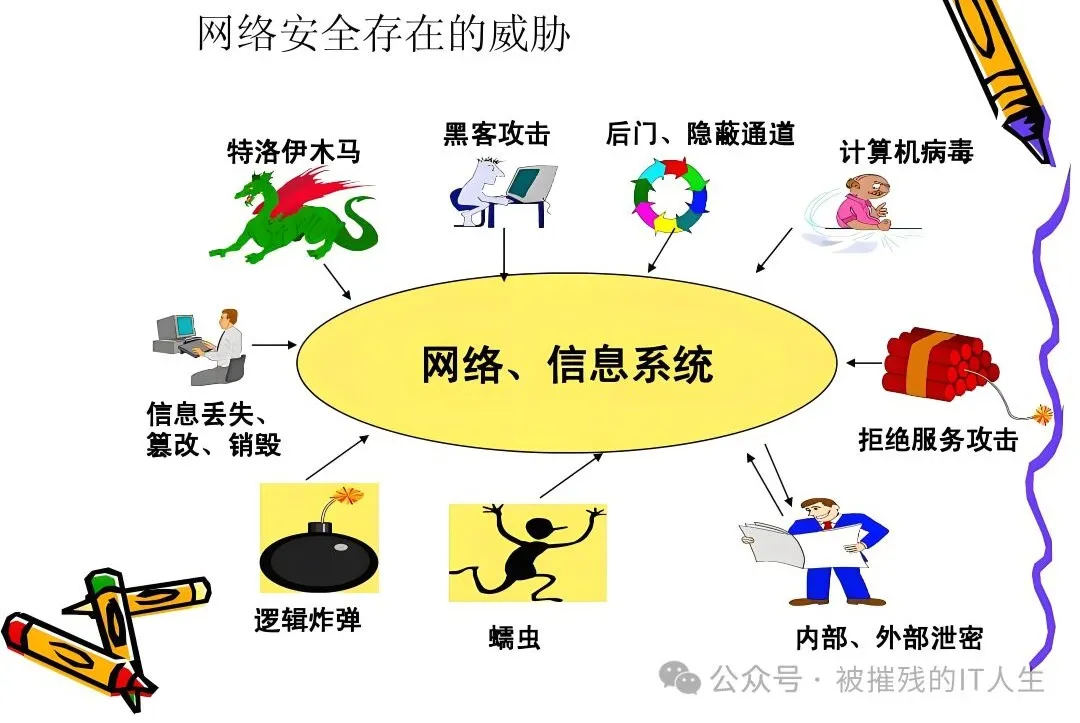
所以,在本章节中,我们将先介绍信息安全管理的相关理论知识,然后参照信息安全模型构建自己的信息安全防御体系,再介绍企业常常遇到的网络安全威胁、应对这些威胁的网络安全产品。
三、信息安全原则
《CISSP官方学习指南》这部经典的书中提到安全管理概念与原则是安全策略和解决方案部署中的固有元素,常常被简称为信息安全CIA三元组:机密性(Confidentiality)完整性(Integrity)可用性(Availability)。信息安全原则就包括了安全的主要目的和目标。
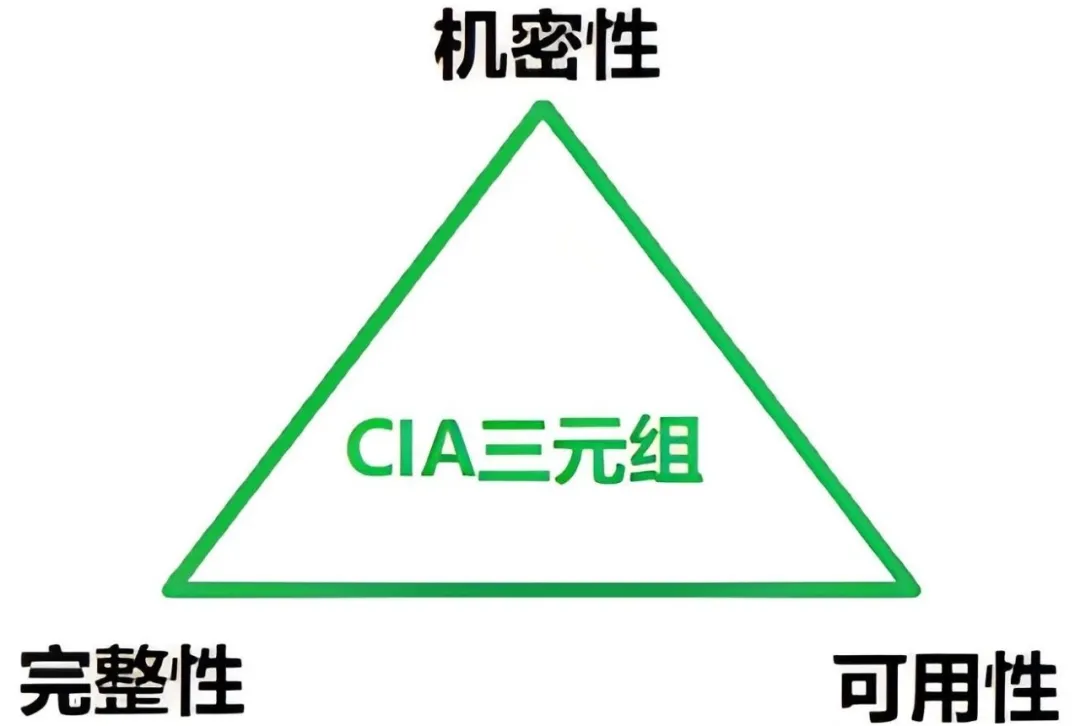
CIA三元组
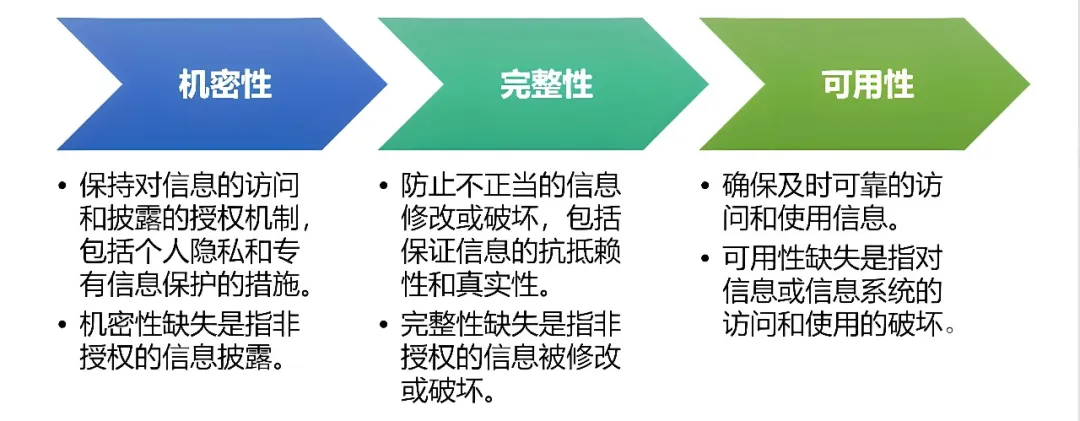
1、机密性。机密性是CIA的第一原则,也是我们最容易联想到的,其具体要求为:只有具备合理权限的人才能访问数据,这样数据才具备机密性;这需要具备能够识别潜在的未授权访问和阻止其访问。密码、加密、身份验证和渗透测试都是常用的确保机密性的技术。
2、完整性。这要求将数据保持在正确的状态并防止数据被意外或恶意修改,为确保数据完整性可从多个方面展开,其中包括:禁止未授权的用户访问文件,限制用户的文件修改权限,文件校验(MD5,sha256),文件加密(AES,3DES),数据备份,传输加密(如ssl传输)
3、可用性。可用性意味着网络和计算资源经过合理授权,被准许和不间断的访问。同时需有良好的备份策略来保障。
AAA
而如何解决安全问题,即在实施CIA的过程中有一个安全解决方案框架叫做“AAA法则”:认证(Authentication)、授权(Authorization)、审计(Accounting )。
认证:验证依赖于身份标识,组织中需要主体必须向系统提供身份, 从而启动身份认证、 授权和可问责性的过程,常见的身份标志包括,用户名,手机号,邮箱号,硬件key等。
授权:授权是指在执行策略中,确定允许用户使用的活动、资源或服务的质量。授权通常发生在身份验证过程。
审计:计费是指统计会话信息和用户信息,包括会话持续时间以及发送和接收的数据大小。这些信息用于授权控制、计费、趋势分析、资源利用和规划容量等策略。
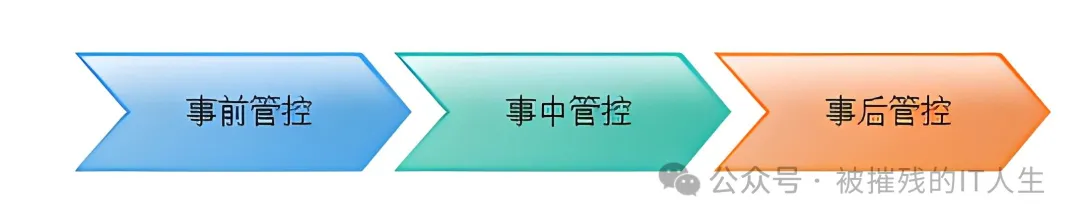
认证属于事前防御,授权属于事中防御,审计属于事后防御。AAA除这三个基本元素,还包括可问责性,和不可否认性。
可问责性:用户对符合与违反行为进行负责。
不可否认性:不可否认性指发生事件的主体无法否认自己所发生的行为事件。不可否认性是可问责性的基础。
四、信息安全策略
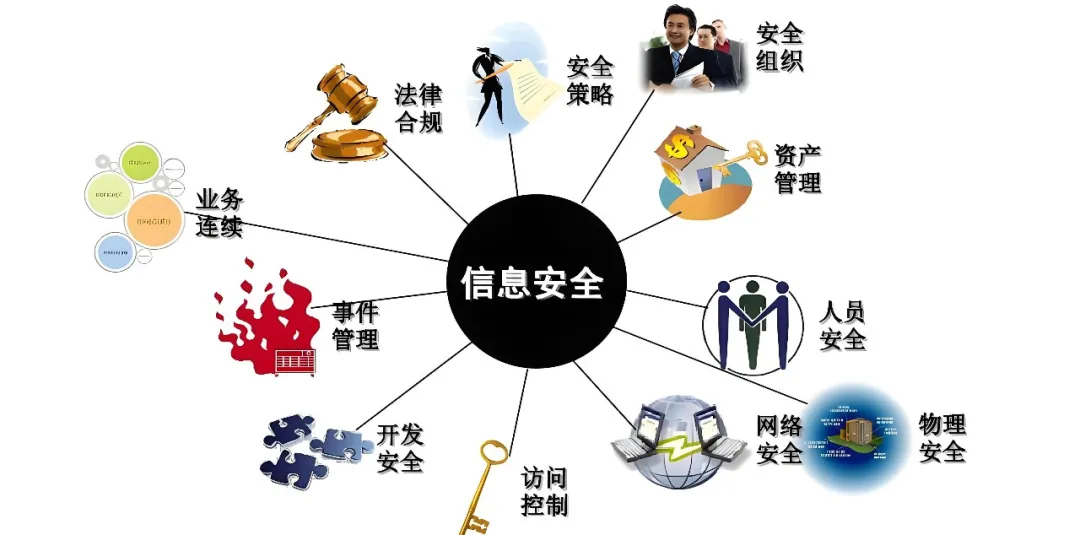
上述原则若应用到组织内需要采取安全策略的方式,安全策略不是单一的一个硬件和软件,他需要企业根据自己的需求制定,明确哪些数据需要以哪种方式保护,指导网络安全人员的工作范围和职责,并且规定信息安全范围内员工的行为的责任。
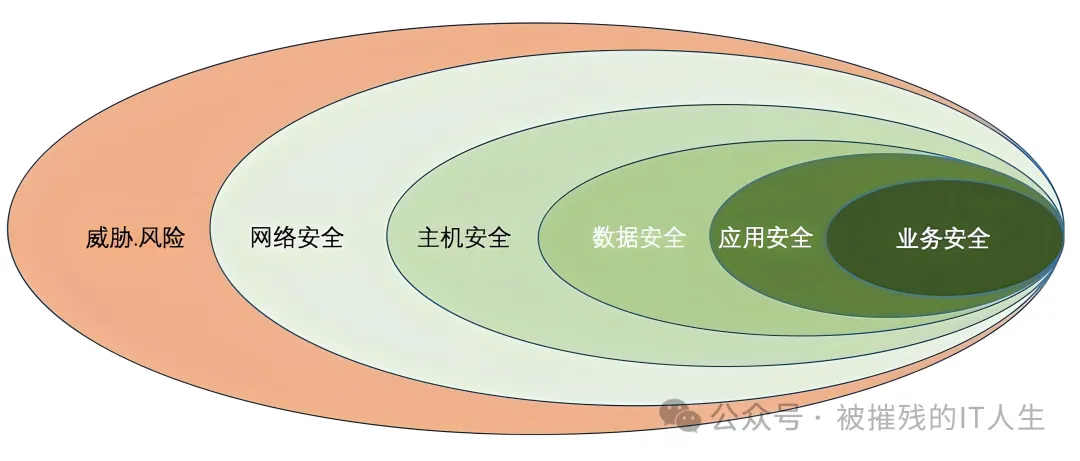
信息安全策略包括以下内容
(1)访问控制策略
(2)密码策略
(3)数据分级
(4)区域划分
(5)变更控制与管理
(6)保护机制
(7)政策与法规
(8)安全角色与职责
数字化转型网数据专题包含哪些内容
数字化转型网信息安全研习社关注网络攻击与防御、网络协议安全、数据存储安全、数据加密、数据传输安全、数据备份与恢复策略、数据完整性保护、软件漏洞与补丁管理、身份认证与授权、设备物理访问控制、环境安全与灾难恢复、安全策略框架、安全审计与合规性、安全事件管理与应急响应、设备安全、数据隐私和管理、数据存储和隔离、加密算法安全、云计算安全等多个方面。