一、什么是防火墙 Firewall
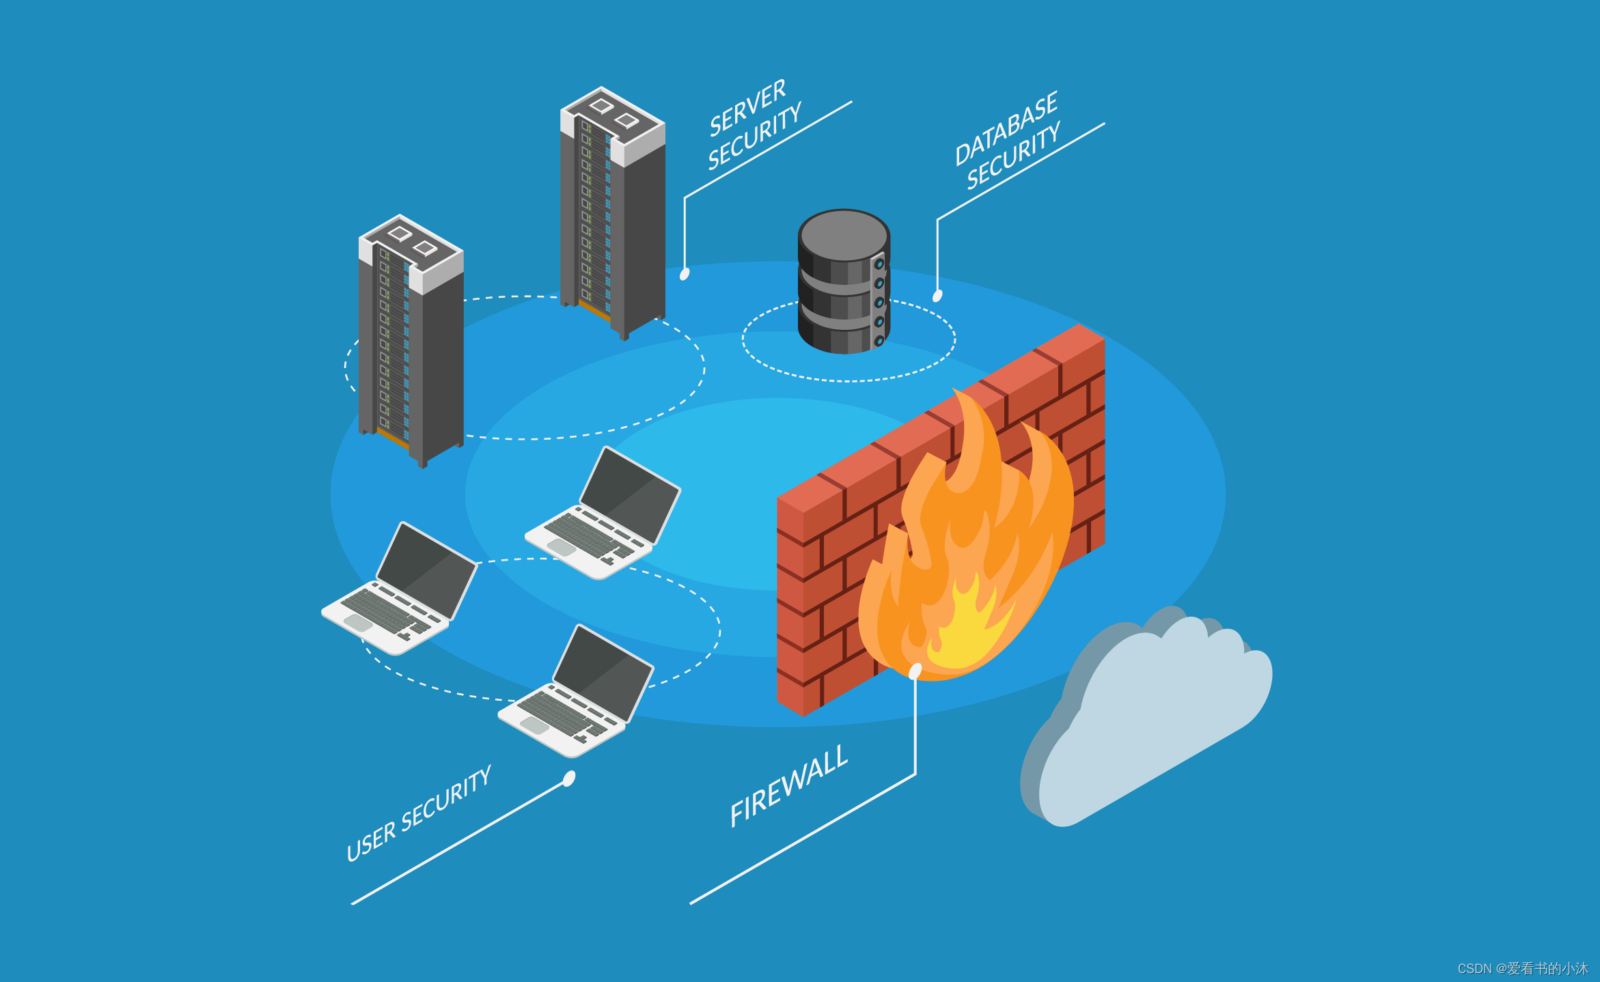
防火墙(Firewall)是一种部署在网络边界或主机端的安全设备/系统,通过预先设定的访问控制规则对进出网络流量进行检测、过滤与控制,防止未授权访问并抵御网络攻击。它与入侵检测(IDS)、入侵防御(IPS)、XDR 扩展检测与响应 共同构成纵深防御的核心。在云原生与零信任趋势下,防火墙正从传统边界模型演化为云原生防火墙与微分段防火墙,与零信任架构深度融合。
二、原理
1. 流量采集:通过网卡抓包、镜像端口(SPAN)或旁路接入获取进/出网络流量 → 2. 协议解析:对数据包逐层解封装,提取 IP、端口、协议、负载等元数据 → 3. 规则匹配:将流量特征与预设 ACL/策略库进行匹配(包过滤、状态表、应用层签名) → 4. 决策执行:根据匹配结果执行「放行、丢弃、拒绝、重定向」等动作,并记录日志 → 5. 状态与会话维护:状态检测防火墙维护会话表,跟踪连接状态以识别伪装流量 → 6. 联动与升级:与 IPS、威胁情报、沙箱联动,对未知威胁执行深度检测与阻断
三、信息卡片
| 中文名 | 防火墙 |
| 英文名 | Firewall |
| 缩写 | FW |
| 别名 | 防火墙、网络防火墙、边界防火墙 |
| 提出者 | 概念起源:Digital Equipment Corporation(DEC,1986 年发表论文);商业化推动:Check Point、NetScreen、Cisco、Palo Alto Networks 等 |
| 提出时间 | 1986 年(DEC 首次提出防火墙概念);1989 年(第一代商业防火墙) |
| 所属类别 | 网络安全 > 边界与流量控制 > 访问控制 |
| 核心技术 | 包过滤、状态检测、代理网关、应用层识别、深度包检测(DPI)、威胁情报集成 |
| 主要应用 | 企业网络边界防护、数据中心微分段、云上 VPC 边界防护、Web 应用防护、工业控制隔离 |
四、历史时间线
1986 年:Digital Equipment Corporation(DEC)在论文《Digital ‘Firewall’ Architectures》中首次系统提出防火墙概念,定义网络边界安全模型
- 1991-1994 年:第一代包过滤防火墙、第二代代理防火墙相继出现;Cisco PIX、Check Point FireWall-1 等商业产品推动企业部署
- 1995-2000 年:状态检测防火墙(Stateful Inspection)由 Check Point 推广成为主流,替代纯包过滤模型
- 2009 年:Palo Alto Networks 推出首款下一代防火墙(NGFW),首次整合应用层识别(App-ID)、用户身份(User-ID)与威胁检测
- 2015-2020 年:云防火墙、容器防火墙(Calico/Cilium Network Policy)、Web 应用防火墙(WAF)形成云原生防火墙栈
- 2021-2025 年:防火墙与零信任架构深度融合,云原生防火墙(CNFW)、Firewall-as-a-Service(FWaaS)、AI 驱动的智能策略调优成为新趋势,SASE 安全访问服务边缘 将防火墙能力下沉到边缘云
五、分类
按部署位置:网络边界防火墙(边界网关)vs 主机防火墙(Host-based FW,如 iptables、Windows Defender FW)vs 云防火墙(VPC FW、Security Group)
- 按技术代际:包过滤防火墙(Packet Filter)vs 状态检测防火墙(Stateful Inspection)vs 代理防火墙(Proxy GW)vs 下一代防火墙(NGFW,应用层识别 + 威胁检测)
- 按形态:硬件防火墙(Appliance)vs 软件防火墙(iptables/nftables)vs 虚拟防火墙(vFW)vs 云原生防火墙(CNFW)
- 按功能聚焦:Web 应用防火墙(WAF,HTTP/HTTPS 专项)vs 数据库防火墙(DBFW,SQL 协议专项)vs 工控防火墙(ICS FW,Modbus/OPC UA 协议)
- 按架构:单点部署 vs 集群(Active-Active、Active-Passive)vs 分布式(SD-WAN 分布式 FW、SASE 边缘 FW)
六、应用场景
企业网络边界防护:在企业园区网、IDC 出口部署边界防火墙,过滤来自互联网的恶意流量(端口扫描、漏洞利用、C2 通信)
- 数据中心微分段:在数据中心内部署微分段防火墙,按业务域隔离东西向流量,限制横向移动
- 云上 VPC 边界防护:在 AWS Security Group、Azure NSG、阿里云 VPC ACL 等云防火墙中定义安全组规则,管控云上工作负载的进出流量
- Web 应用防护(WAF):作为防火墙的专项分支,防护 SQL 注入、XSS、CSRF 等 Web 攻击,典型如 Cloudflare WAF、ModSecurity
- 工业控制系统隔离:在电力、制造、油气等 OT 环境部署工控防火墙,过滤 Modbus、OPC UA、DNP3 等工控协议
- 远程办公与分支互联:与企业 VPN、SD-WAN、SASE 联动,为远程办公场景提供一体化边界防护
七、优缺点
优点:部署成熟:作为最经典的网络安全设备,运维体系、人才储备、产品生态最完善;纵深防御核心:与 IDS/IPS、WAF、零信任网关共同构成纵深防御体系,覆盖网络层到应用层;策略可视化:现代 NGFW 提供应用、用户、内容三维可视化,便于精细化策略管理;云原生演进:与云平台、容器平台深度集成,支持动态策略编排与 API 化管控
- 缺点:边界假设脆弱:传统防火墙依赖「内网可信、外网不可信」的边界假设,在云、远程办公、零信任时代愈发失灵;东西向防护弱:传统边界防火墙对内网东西向流量的防护能力有限,需依赖微分段或零信任补充;加密流量挑战:随着 TLS 1.3 与 E2EE 普及,防火墙对加密流量的深度检测能力受限,需借助 TLS 解密或 JA3 指纹;策略复杂度高:大规模网络下的 ACL 规则可能膨胀到上万条,规则冲突与维护成本高
八、常见误区
防火墙 = 杀毒软件(错:防火墙工作在网络层/应用层流量层面,杀毒软件工作在主机文件与进程层面,二者互补但不等同)
- 装了防火墙就安全了(错:防火墙只能过滤经过它的流量,对内网横向移动、终端 0day、社会工程学无能为力)
- 防火墙能识别所有应用(错:依赖 DPI 与签名库,对加密流量、混淆流量、新协议识别能力有限)
- 零信任时代防火墙过时了(错:零信任不是消灭防火墙,而是把防火墙能力从边界下沉到工作负载与身份维度,二者互补而非替代)
九、关联概念
- 父概念:零信任 Zero Trust、SASE 安全访问服务边缘、ATT&CK 框架
- 子概念:DDoS · 分布式拒绝服务攻击、SOC · 安全运营中心、EDR 终端检测与响应
- 兄弟概念:VPN · 虚拟专用网络、零信任 Zero Trust、XDR 扩展检测与响应、SASE 安全访问服务边缘、SIEM · 安全信息与事件管理
- 对比概念:零信任 Zero Trust、VPN · 虚拟专用网络、XDR 扩展检测与响应、EDR 终端检测与响应
- 应用相关:SOC · 安全运营中心、SIEM · 安全信息与事件管理、DevSecOps、渗透测试 Penetration Testing,Pentest、DDoS · 分布式拒绝服务攻击