一、什么是VPN:虚拟专用网络
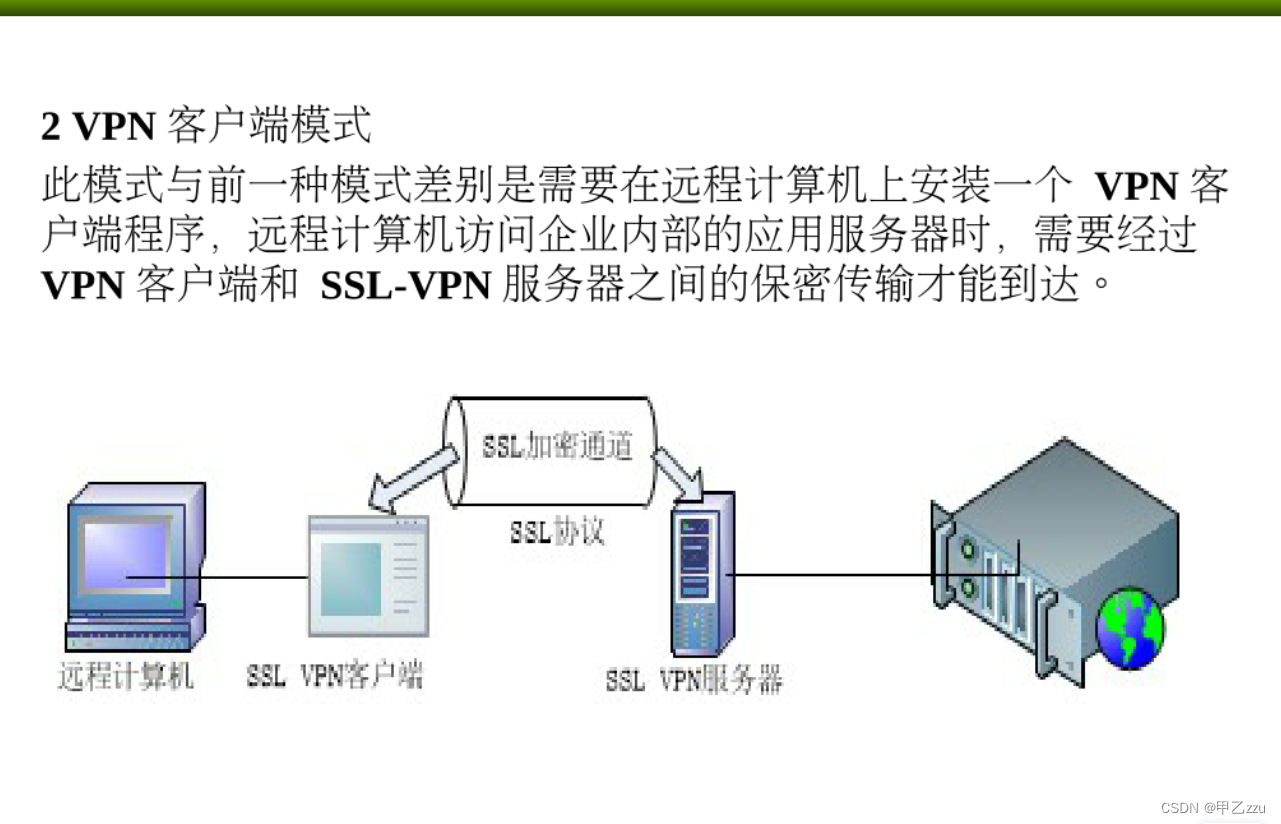
VPN(Virtual Private Network,虚拟专用网络)是通过公网建立加密通道,实现远程安全访问企业内部网络或保护用户上网隐私的网络技术。它通过隧道协议(PPTP、L2TP、IPSec、SSL/TLS、WireGuard)在不可信网络中构造逻辑隔离的私有网络。VPN 与传统专线的区别在于成本与部署灵活性;与 ZTNA 的区别在于:VPN 默认对通过认证的用户开放大范围网络,ZTNA 强调细粒度授权。在 SASE 安全访问服务边缘 架构下,VPN 正与 ZTNA 形成互补格局。
二、原理
1. 隧道协商:客户端与 VPN 网关通过握手协议(如 IKEv2)协商加密算法、密钥与会话参数,建立安全关联(SA) → 2. 身份认证:客户端使用用户名密码、数字证书、硬件 Token 或 OTP 完成身份验证 → 3. 数据封装:将原始 IP 包封装进新的隧道协议包头(GRE、ESP、UDP),通过公网传输 → 4. 加密传输:使用 AES、ChaCha20 等对称加密算法对负载加密,保障机密性;同时使用 HMAC 保证完整性 → 5. 解封装与转发:VPN 网关在收到隧道包后解密、解封装,还原原始数据包并转发至目标内网 → 6. 会话维护与审计:通过心跳、NAT 穿透、流量日志等机制维持会话并支持审计合规
三、信息卡片
| 中文名 | 虚拟专用网络 |
| 英文名 | Virtual Private Network |
| 缩写 | VPN |
| 别名 | 虚拟专用网络、虚拟专网、加密隧道 |
| 提出者 | 协议奠基:Microsoft(PPTP,1996)、IETF(IPSec、SSL VPN 标准);商业化推动:Cisco、Juniper、Palo Alto Networks、Cloudflare 等 |
| 提出时间 | 1996 年(PPTP 协议发布);1999 年(IPSec RFC 正式发布);2000 年代(SSL VPN 兴起) |
| 所属类别 | 网络安全 > 远程访问与加密通信 > 隧道协议 |
| 核心技术 | 隧道封装(PPTP/L2TP/IPSec/WireGuard)、加密算法(AES、ChaCha20)、身份认证(证书、预共享密钥、OTP)、密钥协商(IKEv2) |
| 主要应用 | 远程办公接入、企业总部-分支互联、跨云组网、个人隐私保护、跨境访问 |
四、历史时间线
1996 年:Microsoft 与多家企业联合发布 PPTP(Point-to-Point Tunneling Protocol),成为第一代广泛部署的 VPN 协议
- 1998-1999 年:IETF 正式发布 L2TP(RFC 2661)与 IPSec 一系列 RFC(RFC 2401-2412),奠定 VPN 标准化基础
- 2000 年代初:SSL VPN 兴起,相较 IPSec 更易于穿越防火墙/NAT,无需安装客户端,成为远程办公首选(典型如 Cisco AnyConnect、Juniper SSL VPN)
- 2010 年代:随着 BYOD 与移动办公普及,移动端 SSL VPN 应用快速增长;OpenVPN 成为开源事实标准
- 2016-2019 年:WireGuard 协议出现并被 Linus Torvalds 合并入 Linux 内核,以代码精简、性能优异成为新一代 VPN 协议代表
- 2020-2025 年:受远程办公与零信任浪潮推动,企业 VPN 流量暴增,VPN 性能与体验问题凸显,ZTNA 与 SASE 安全访问服务边缘 开始替代部分 VPN 场景;WireGuard 因性能优势在云组网场景大规模应用
五、分类
按协议:PPTP(已不推荐)vs L2TP/IPSec vs SSL/TLS VPN(OpenVPN、Cisco AnyConnect)vs WireGuard vs 基于身份的 IPSec(IKEv2)
- 按部署模式:远程访问 VPN(Client-to-Site,员工远程接入)vs 站点到站点 VPN(Site-to-Site,分支-总部互联)vs 点对点 VPN(P2P)
- 按用途:企业 VPN(远程办公、组网)vs 个人 VPN(隐私保护、跨境访问)vs 云 VPN(AWS Client VPN、Azure P2S)
- 按架构:传统 VPN 集中网关 vs 分支分布式 VPN(SD-WAN 集成)vs 零信任 VPN(ZTNA 增强)
- 按技术演进:传统隧道 VPN(IPSec)vs 代理式 VPN(SSL VPN)vs 身份驱动 VPN(ZTNA、SASE)
六、应用场景
远程办公接入:员工通过 VPN 客户端在公司外安全接入企业内网,访问 OA、ERP、研发系统等资源(COVID-19 期间全球 VPN 使用量激增)
- 企业总部-分支互联:跨国/跨地区企业在总部与各分支之间通过 Site-to-Site VPN 组建私有网络,降低专线成本
- 跨云组网:在多云架构下,通过 VPN/专线(如 AWS Site-to-Site VPN)打通不同云厂商 VPC,构建混合云
- 个人隐私保护:个人用户通过 VPN 隐藏真实 IP、加密上网流量,规避广告追踪与公共 Wi-Fi 嗅探
- 跨境访问与合规规避:通过 VPN 突破地域限制(注意部分国家法律合规风险)
- IoT 与边缘设备安全接入:IoT 设备通过轻量 VPN(如 WireGuard)接入云端管理平台,保障设备身份与数据安全
七、优缺点
优点:成本低:基于公网构建加密通道,无需租用昂贵专线,特别适合中小型企业与跨国组网;部署灵活:客户端软件可在 Windows、macOS、Linux、iOS、Android 全平台部署,扩展性强;协议成熟:IPSec、SSL VPN、WireGuard 等协议生态成熟,互操作性有保障;隐私保护:对个人用户可有效隐藏 IP、规避流量嗅探,是公共 Wi-Fi 场景下的基础防护工具
- 缺点:性能瓶颈:传统集中式 VPN 网关在大规模远程办公场景下易出现带宽、并发瓶颈(如疫情期间多家企业 VPN 瘫痪);信任过度:VPN 默认对通过认证的用户开放较大网络范围,缺少细粒度授权,是勒索软件横向移动的常见通道;体验与可用性问题:客户端配置复杂、NAT 穿透、跨境延迟等因素影响用户体验;合规与监管风险:在部分国家与地区,未经许可使用跨境 VPN 可能涉及合规问题;企业内部使用也存在审计难度
八、常见误区
VPN = 零信任(错:VPN 默认对通过认证的用户开放大范围网络,零信任强调每一次访问的细粒度授权与持续验证,二者理念不同)
- VPN 完全保护上网隐私(错:若 VPN 服务商自身记录日志或被强制要求披露数据,隐私保护形同虚设;选型需关注无日志审计政策)
- VPN 协议越新越安全(错:PPTP 老旧确实不安全,但 WireGuard 之所以流行主要因为性能与简洁,安全强度还取决于实现与配置)
- VPN 能完全替代专线(错:对延迟、抖动敏感的实时业务(如金融交易、工业控制)仍依赖专线,VPN 是补充而非替代)
九、关联概念
- 父概念:零信任 Zero Trust、SASE 安全访问服务边缘、ZTNA
- 子概念:零信任 Zero Trust、SASE 安全访问服务边缘、密钥管理 KMS
- 兄弟概念:防火墙 Firewall、零信任 Zero Trust、SASE 安全访问服务边缘、ZTNA、密钥管理 KMS
- 对比概念:零信任 Zero Trust、SASE 安全访问服务边缘、ZTNA、防火墙 Firewall
- 应用相关:零信任 Zero Trust、SASE 安全访问服务边缘、SOC · 安全运营中心、DDoS · 分布式拒绝服务攻击、DevSecOps