一、什么是渗透测试 Penetration Testing,Pentest
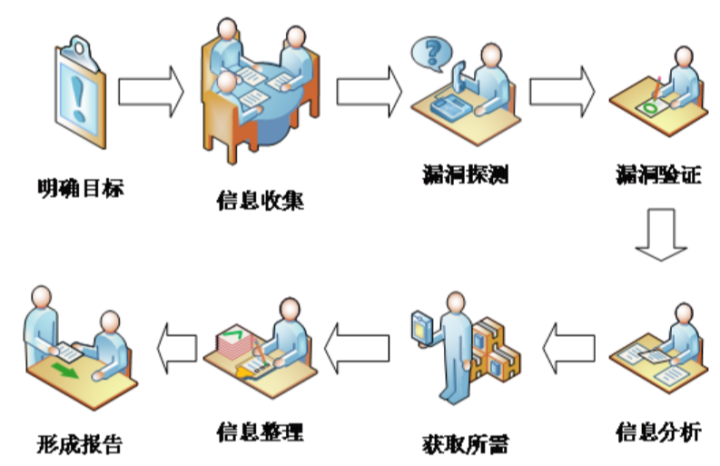
渗透测试(Penetration Testing,Pentest)是在授权下模拟真实黑客的攻击方法与路径,主动对目标系统进行安全评估的活动,目的是发现可利用漏洞、验证攻击路径、评估真实安全风险并提出加固建议。它与漏洞扫描的区别在于:漏洞扫描只发现已知漏洞,渗透测试强调利用漏洞、模拟攻击链、验证业务影响;与红蓝对抗的区别在于:渗透测试聚焦「找漏洞」,红蓝对抗聚焦模拟完整杀伤链。渗透测试已成为等保 2.0、PCI DSS、ISO 27001、SOC 2 等全球合规体系的标准要求。
二、原理
1. 授权与范围界定:明确测试目标、范围、白名单、应急回滚方案,签署授权协议(Rules of Engagement) → 2. 情报收集(Reconnaissance):通过被动(OSINT、Shodan)与主动(扫描、枚举)方式收集目标资产、技术栈、暴露面 → 3. 漏洞扫描与枚举:使用自动化工具(Nmap、Nessus、Burp)发现已知漏洞,并对业务逻辑、配置错误、零日进行人工挖掘 → 4. 漏洞利用(Exploitation):构造 PoC 利用漏洞获取初始访问权限(Web、系统、终端、社会工程学) → 5. 权限提升与横向移动:利用本地提权、凭证窃取、网络穿越等技术扩大战果,模拟真实攻击链 → 6. 报告与加固:输出包含风险等级、利用步骤、影响范围、加固建议的渗透测试报告,并协助修复与复测
三、信息卡片
| 中文名 | 渗透测试 |
| 英文名 | Penetration Testing |
| 缩写 | Pentest |
| 别名 | 渗透测试、渗透评估、红队测试、Pentest |
| 提出者 | 起源:美国军方 Tiger Team(1967);方法论标准化:OWASP、NIST、PTES、OSSTMM、CREST 等组织 |
| 提出时间 | 1967 年(美国军方 Tiger Team 雏形);1990 年代(商业化渗透测试);2010 年代(方法论标准化与红队化) |
| 所属类别 | 网络安全 > 安全评估 > 主动测试 |
| 核心技术 | 情报收集、漏洞扫描、漏洞利用(Exploitation)、权限提升、横向移动、持久化、报告与加固建议 |
| 主要应用 | 企业年度安全评估、上线前安全审计、并购安全尽职调查、APT 模拟演练、CTF 竞赛与人才培养 |
四、历史时间线
1967 年:美国国防部组建首个 Tiger Team(老虎队),专门模拟对手对己方系统进行攻击测试,被视为渗透测试的最早雏形
- 1990 年代:商业化渗透测试服务兴起,ISS(Internet Security Systems)等专业安全咨询公司出现;中国绿盟、启明星辰等本土安全公司起步
- 2000 年代:OWASP 发布 OWASP Top 10、Testing Guide 等标准化文档,渗透测试方法论走向规范化
- 2008-2014 年:PTES(Penetration Testing Execution Standard)、OSSTMM(Open Source Security Testing Methodology Manual)、NIST SP 800-115 等标准陆续发布
- 2015-2020 年:随着云计算、容器化普及,云渗透测试、容器安全测试、API 安全测试成为新方向;红蓝对抗(Red Teaming)从渗透测试中分化独立
- 2021-2025 年:AI 辅助漏洞挖掘(大模型生成 PoC)、AI Agent 自动渗透、攻击面管理(ASM)与 BAS(Breach and Attack Simulation)持续渗透测试方法论;GenAI 红队成为新热点
五、分类
按目标类型:网络渗透测试(Network Pentest)vs Web 应用渗透测试(Web Pentest)vs 移动应用渗透测试(Mobile Pentest)vs 主机/操作系统渗透测试(Host Pentest)vs 无线渗透测试(Wireless Pentest)vs 物联网渗透测试(IoT Pentest)
- 按攻击视角:外部渗透测试(External,模拟外部黑客)vs 内部渗透测试(Internal,模拟内网横向移动)vs 物理渗透测试(Physical,含门禁、社工)vs 社工渗透测试(Phishing 钓鱼)
- 按认知度:黑盒测试(Black-box,无信息)vs 灰盒测试(Grey-box,部分信息)vs 白盒测试(White-box,含源码)
- 按方法论:OWASP Web 渗透测试 vs PTES 通用渗透测试 vs OSSTMM 标准化测试 vs NIST SP 800-115 联邦标准
- 按深度:漏洞扫描(Vulnerability Scan)vs 渗透测试(Pentest)vs 红蓝对抗(Red Team)vs 紫队演练(Purple Team)
六、应用场景
- 企业年度安全评估:大型企业按监管与合规要求每年至少一次渗透测试,评估整体安全水位
- 上线前安全审计:金融、电商、SaaS 等应用上线前进行渗透测试,避免已知漏洞进入生产环境
- 并购安全尽职调查:在企业并购、合资、上市等场景下对标的进行渗透测试,评估潜在安全负债
- APT 与高级威胁模拟:通过红队(Red Team)模拟 APT 组织完整杀伤链,验证防御与响应能力
- 合规审计支持:满足等保 2.0、PCI DSS、ISO 27001、SOC 2、HIPAA 等合规体系对渗透测试的硬性要求
- CTF 与人才培养:CTF(Capture The Flag)竞赛是渗透测试能力训练与人才选拔的核心方式
七、优缺点
优点:真实风险评估:以黑客视角验证漏洞的可利用性与业务影响,比单纯漏洞扫描更有说服力;合规硬要求:等保、PCI DSS、ISO 27001 等主流合规体系均要求定期渗透测试;推动安全改进:渗透报告 + 加固建议直接驱动研发与运维团队修复高危漏洞;检验防御体系:通过模拟攻击验证防火墙、WAF、EDR、SOC 等防御体系的有效性
- 缺点:覆盖有限:渗透测试受时间窗口(通常 1-4 周)限制,难以覆盖全部业务与全部攻击面;快照式评估:仅反映测试当时的安全状态,业务快速迭代下结果可能很快过时;误操作风险:测试过程中可能对生产环境造成意外影响,需要严格的授权、回滚与监控;人才稀缺:高级渗透测试人才稀缺且成本高,中小企业难以获得高质量服务
八、常见误区
- 渗透测试 = 漏洞扫描(错:漏洞扫描只发现漏洞,渗透测试要利用漏洞并验证业务影响)
- 渗透测试 = 黑客攻击(错:渗透测试有明确授权与法律框架,非法测试属于未授权攻击,违法)
- 渗透测试能发现所有漏洞(错:渗透测试受时间、范围、攻击者能力限制,只能在有限时间内发现主要漏洞)
- 做过渗透测试就安全了(错:渗透测试是时间快照,新漏洞、新威胁、新业务上线后仍需持续评估)
九、关联概念
- 父概念:ATT&CK 框架、红蓝对抗、DevSecOps
- 子概念:红蓝对抗、XDR 扩展检测与响应、EDR 终端检测与响应、SOC · 安全运营中心
- 兄弟概念:SOC · 安全运营中心、SIEM · 安全信息与事件管理、XDR 扩展检测与响应、ATT&CK 框架、红蓝对抗
- 对比概念:SOC · 安全运营中心、SIEM · 安全信息与事件管理、红蓝对抗、XDR 扩展检测与响应
- 应用相关:SOC · 安全运营中心、SIEM · 安全信息与事件管理、DevSecOps、ATT&CK 框架、红蓝对抗

