一、什么是SIEM:安全信息与事件管理
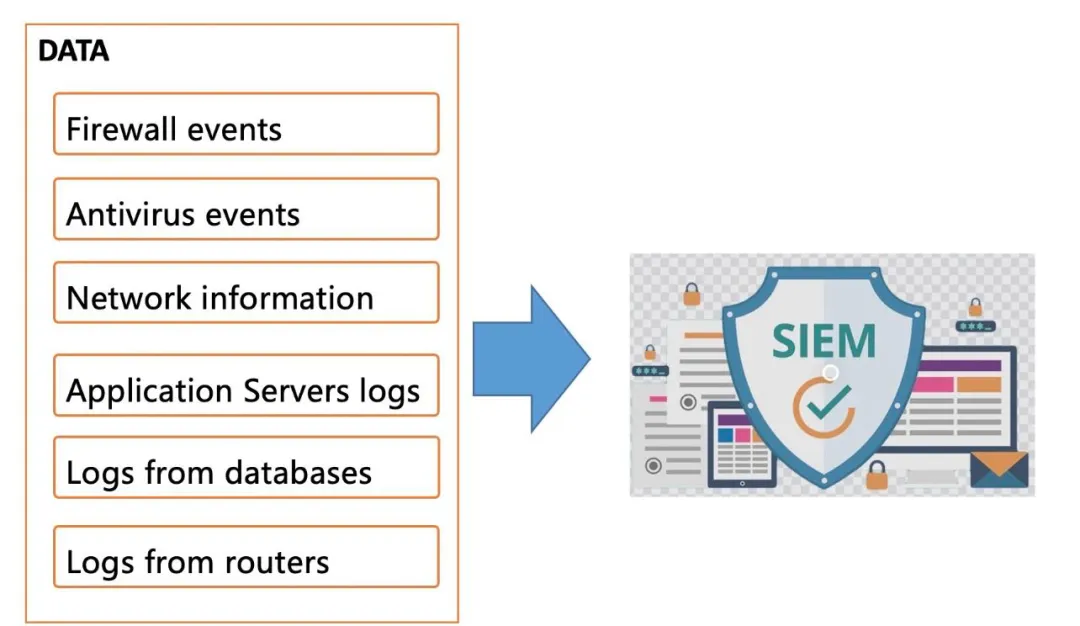
SIEM(Security Information and Event Management,安全信息与事件管理)是一类整合企业内各类安全设备、网络设备、操作系统、应用系统日志,通过实时关联分析、威胁检测、告警与合规报表能力,帮助安全运营中心(SOC)快速发现威胁、调查事件、满足合规要求的安全平台。SIEM 由 SIM(日志存储与合规报表)与 SEM(实时关联分析)融合而成,由 Gartner 在 2005 年提出。它是 SOC 的核心中枢,并与 XDR、ATT&CK 框架深度集成。
二、原理
1. 日志采集:通过 Syslog、Agent、API、抓包等方式统一采集防火墙、IDS/IPS、EDR、应用、操作系统等异构日志源 → 2. 解析与归一化:通过 Parser 与 CIM(Common Information Model)将异构日志归一化为统一字段格式 → 3. 实时关联分析:基于规则引擎、统计模型、UEBA 对事件流进行关联、聚合、降噪,识别真实威胁 → 4. 威胁检测与告警:基于签名规则、行为基线、威胁情报匹配生成告警,并附加资产/用户上下文 → 5. 调查与响应:通过案例管理、证据链、SOAR 自动化响应剧本对告警进行调查与处置 → 6. 合规与报表:按等保、PCI DSS、GDPR、SOX 等合规要求自动生成审计报表
三、信息卡片
| 中文名 | 安全信息与事件管理 |
| 英文名 | Security Information and Event Management |
| 缩写 | SIEM |
| 别名 | 安全信息与事件管理、安全管理平台、SIEM平台 |
| 提出者 | 概念提出:Mark Nicolett 与 Amrit Williams(Gartner,2005);代表性产品:Splunk、IBM QRadar、Microsoft Sentinel、Elastic Security、阿里云 SIEM |
| 提出时间 | 2005 年(Gartner 首次提出 SIEM 概念);2009 年后成为 SOC 核心平台;2020 年后云原生 SIEM 兴起 |
| 所属类别 | 网络安全 > 安全运营 > 检测响应平台 |
| 核心技术 | 日志采集与归一化、实时关联分析引擎、威胁检测规则、UEBA 用户行为分析、合规报表、SOAR 联动 |
| 主要应用 | 企业 SOC 运营、等保合规审计、威胁检测与响应、用户行为分析(UEBA)、合规报表自动化 |
四、历史时间线
2005 年:Gartner 分析师 Mark Nicolett 与 Amrit Williams 在研究报告《SIEM: A Market Definition》中首次提出 SIEM 概念,整合 SIM 与 SEM 两大方向
- 2006-2010 年:商业 SIEM 产品快速成熟,Splunk、IBM QRadar、ArcSight、LogRhythm 成为市场主流
- 2009-2014 年:随着企业安全运营中心(SOC)建设兴起,SIEM 成为 SOC 事实上的中枢平台,部署率持续提升
- 2015-2018 年:UEBA(用户与实体行为分析)作为 SIEM 的高级模块出现,通过机器学习识别异常行为;Open Source SIEM(如 OSSIM、ELK Stack)兴起
- 2019-2022 年:云原生 SIEM(Microsoft Sentinel、Sumo Logic、AWS Detective)兴起,取代传统本地部署;SOAR(Security Orchestration, Automation and Response)成为 SIEM 的下一代集成方向
- 2022-2025 年:XDR(Extended Detection and Response)兴起,与 SIEM 互补;下一代 SIEM(Next-Gen SIEM)强调 AI 原生检测、云原生架构、跨域数据融合;GenAI 驱动 SOC 助手成为新方向
五、分类
按架构:传统本地部署 SIEM(Splunk Enterprise、IBM QRadar)vs 云原生 SIEM(Microsoft Sentinel、Sumo Logic)vs SaaS SIEM(Chronicle、Elastic Cloud)
- 按部署规模:企业级 SIEM(集中式部署)vs 分布式 SIEM(多区域、多云)vs MSSP SIEM(托管安全服务商)
- 按数据范围:日志 SIEM(聚焦日志)vs 网络 SIEM(NetFlow/DNS 流量)vs 端点 SIEM(EDR 数据)vs 全栈 SIEM(多源融合)
- 按分析能力:传统规则 SIEM vs UEBA 增强 SIEM vs AI 原生 SIEM(含机器学习与深度学习)vs GenAI SIEM(Copilot 类助手)
- 按开源 vs 商业:开源 SIEM(OSSIM、Wazuh、ELK + Elastic Security)vs 商业 SIEM(Splunk、QRadar、Sentinel、Securonix)
六、应用场景
企业 SOC 运营:SIEM 是 SOC 的事实中枢,承载威胁检测、告警、调查、响应的全流程(与 SOAR、EDR、XDR 协同)
- 等保与合规审计:通过统一日志采集与合规报表能力满足等保 2.0、GDPR、PCI DSS、SOX、HIPAA 等合规要求
- 威胁检测与响应:通过关联规则、UEBA、威胁情报匹配检测 APT、内部威胁、勒索软件等高级威胁
- 用户与实体行为分析(UEBA):通过机器学习建立用户与资产行为基线,识别凭证盗用、内部威胁、特权滥用
- 云安全监控:监控 AWS CloudTrail、Azure Activity、阿里云操作日志等云环境日志,检测云上异常行为
- 数字取证与事件调查:在安全事件发生后通过 SIEM 日志进行时间线重建、证据链还原与影响范围评估
七、优缺点
优点:统一可见性:跨防火墙、IDS、EDR、应用、云的统一日志采集与分析能力,提供企业级安全态势统一视图;合规硬支撑:是等保、PCI DSS、ISO 27001 等合规体系的标配,自动生成合规报表显著降低审计成本;威胁检测能力:通过关联规则、UEBA、威胁情报匹配识别高级威胁,是 SOC 检测能力的核心;生态完善:与 SOAR、XDR、EDR、威胁情报平台深度集成,可构建完整 SOC 技术栈
- 缺点:建设与运维成本高:商业 SIEM 许可证 + 存储 + 运维人员成本极高,对中小企业是显著负担;告警疲劳:传统规则 SIEM 在大量日志下产生海量低价值告警,告警疲劳导致真正威胁被淹没;部署复杂:异构日志源接入、解析规则、关联规则调优需要专业安全分析师长期投入;云原生适配慢:传统本地部署 SIEM 迁移云原生架构面临数据合规、性能、成本等多重挑战
八、常见误区
SIEM = SOC(错:SIEM 是技术平台,SOC 是组织 + 流程 + 平台的总和;SIEM 是 SOC 的核心但不能替代 SOC)
- 部署 SIEM 就安全了(错:SIEM 是检测工具,不直接阻断攻击;需要与 EDR、XDR、SOAR 等协同)
- 开源 SIEM 与商业 SIEM 一样(错:开源 SIEM 灵活性强但功能、合规、运维支持相对薄弱,需结合实际场景选择)
- AI SIEM 能完全替代分析师(错:AI 显著提升效率但高级威胁分析、复杂事件调查仍需要人类专家判断)
九、关联概念
- 父概念:SOC · 安全运营中心、XDR 扩展检测与响应、AI安全
- 子概念:SOC · 安全运营中心、XDR 扩展检测与响应、EDR 终端检测与响应、ATT&CK 框架
- 兄弟概念:SOC · 安全运营中心、EDR 终端检测与响应、XDR 扩展检测与响应、ATT&CK 框架、DevSecOps
- 对比概念:SOC · 安全运营中心、EDR 终端检测与响应、XDR 扩展检测与响应、ATT&CK 框架
- 应用相关:SOC · 安全运营中心、渗透测试 Penetration Testing,Pentest、DDoS · 分布式拒绝服务攻击、零信任 Zero Trust、DevSecOps

