一、什么是机密计算
机密计算(Confidential Computing)是基于硬件可信执行环境(TEE)在计算过程中保护数据机密性与完整性的技术体系,让数据在使用态(运行时)也保持加密状态。它补齐了数据全生命周期保护的最后一环:将传统只覆盖传输态(TLS)、存储态(磁盘加密)的保护延伸到运行态,实现数据全生命周期三态全加密。代表性实现包括 Intel SGX/TDX、AMD SEV-SNP、ARM CCA 与 NVIDIA H100 CC。它与隐私计算的差异在于:隐私计算侧重多方协作下的密码学保护,机密计算侧重单方数据上云时对云厂商/管理员的硬件级隔离,是云原生、AI、金融、政务等强信任场景的事实基础设施。
二、原理
1. 飞地创建:CPU 在内存中划分加密隔离区域(Enclave),代码与数据在飞地内解密执行 → 2. 内存加密:飞地内存由 CPU 硬件密钥加密,操作系统与宿主机管理员无法直接读取 → 3. 远程证明:飞地向外部客户端发送加密度量,客户端验证飞地内代码与数据完整性 → 4. 密钥注入:外部 KMS 注入的密钥仅在飞地内可解绑,确保密钥不出硬件 → 5. 安全 I/O:通过加密通道与外部世界通信,数据全程不出飞地 → 6. 完整性度量:飞地退出与重启过程通过密封(Sealing)保留可信状态
三、信息卡片
| 中文名 | 机密计算 |
| 英文名 | Confidential Computing |
| 缩写 | CC |
| 别名 | Confidential Computing、机密计算联盟 CCC、可信执行环境应用 |
| 提出者 | 概念发起:机密计算联盟 CCC(Linux Foundation,2019);硬件实现:Intel SGX(2015)、AMD SEV-SNP(2022)、ARM CCA(2021) |
| 提出时间 | 2015 年(Intel SGX 推出);2019 年(CCC 联盟成立,概念正式确立) |
| 所属类别 | 网络安全 > 数据安全 > 运行态保护 |
| 核心技术 | 可信执行环境 TEE、远程证明(Remote Attestation)、安全飞地 Enclave、机密容器、密钥管理 KMS |
| 主要应用 | 云上敏感数据处理、机密 AI 训练/推理、金融政企云、跨机构数据协作 |
四、历史时间线
- 2015 年:Intel 推出 SGX,开启消费级可信执行环境(TEE)时代
- 2018 年:Google Asylo 开源框架降低 SGX 使用门槛
- 2019 年:Linux Foundation 牵头成立 Confidential Computing Consortium(CCC),「机密计算」概念正式确立
- 2020 年:AMD SEV 扩展至虚拟化场景;Kubernetes 社区开始探索机密容器
- 2022 年:AMD SEV-SNP 修复早期侧信道漏洞;机密容器在金融、政务场景落地
- 2023-2024 年:Intel TDX、ARM CCA、NVIDIA H100 CC 相继商用,机密 AI 训练与推理开始规模化
五、分类
按硬件实现:Intel SGX(应用级飞地)、Intel TDX(虚拟机级)、AMD SEV-SNP(虚拟机级)、ARM CCA(架构级)、NVIDIA H100 CC(GPU 级)
- 按抽象层级:指令级 SGX vs 虚拟机级 TDX/SEV vs 容器级机密容器 vs 节点级机密节点
- 按云厂商:Azure Confidential VM、AWS Nitro Enclaves、Google Confidential VMs、阿里云机密计算
- 按应用场景:机密 AI 训练/推理、机密数据库、机密区块链节点、机密容器、机密函数计算
- 按生态工具:Asylo(Intel)、Confidential Containers(CCC)、Kata + TDX、EGo(机密 SDK)
六、应用场景
- 云上敏感数据处理:金融、医疗、政务用户在公有云上处理受监管数据,云厂商管理员无法窥探
- 机密 AI 训练与推理:保护模型权重、训练数据与推理输入,避免模型泄露与数据反演
- 跨机构数据协作:与隐私计算融合,让 TEE 飞地成为 MPC 节点加速器或密文密钥托管
- 机密区块链节点:保护链上隐私,让智能合约数据对节点运营方不可见
- 机密容器与 Kubernetes:机密容器 RuntimeClass 集成机密节点,统一集群安全基线
七、优缺点
优点:补齐运行态保护:让数据从传输、存储、运行三态全加密,是数据全生命周期保护的最后一环;硬件级信任根:信任锚定在 CPU 硬件,相比纯软件密码学方案更易审计与落地;性能开销可控:相比纯密码学 MPC/FHE,TEE 方案的性能开销通常仅 5-20%;云原生集成度高:机密容器、机密 VM 已与 Kubernetes 等云原生栈深度集成
- 缺点:硬件厂商锁定:依赖 Intel/AMD/ARM 等厂商安全模型,迁移与跨平台存在成本;侧信道风险:SGX 早期被披露多个侧信道漏洞,需持续关注硬件补丁;生态成熟度不均:不同硬件 TEE 的 API、ABI、远程证明协议尚未完全统一;调试与运维复杂:飞地内不可观察,传统调试工具难以直接复用
八、常见误区
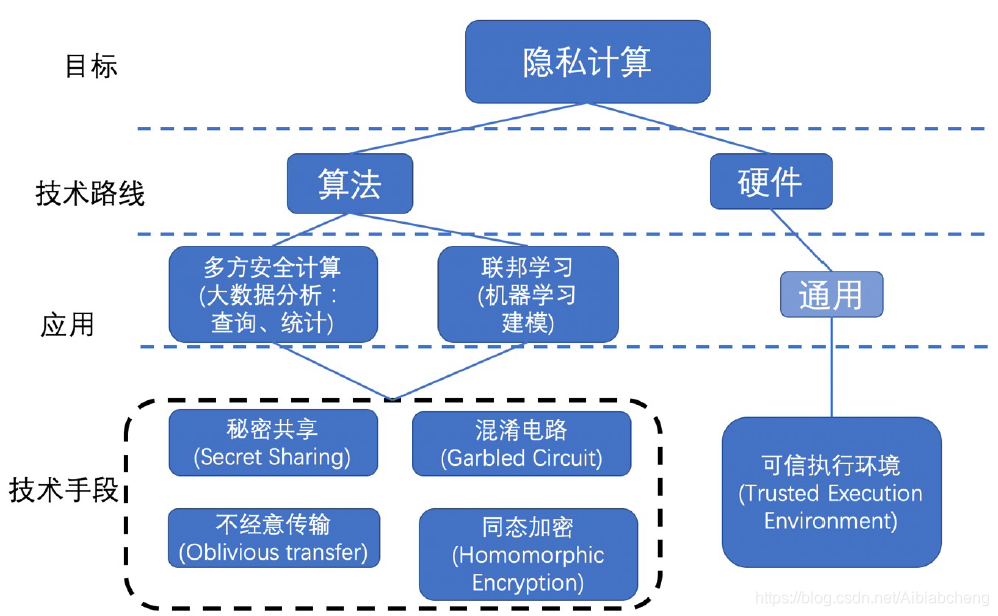
- 机密计算 = 隐私计算(错:隐私计算是密码学路线,机密计算是硬件路线;二者实现与信任模型不同)
- 用了 SGX 就绝对安全(错:SGX 仍有侧信道与微架构漏洞历史)
- 机密计算能让云厂商完全不可信(错:云厂商仍控制硬件供应链与固件)
- 机密计算性能开销大到不可用(错:现代 TDX/SEV-SNP 开销通常 5-15%)
九、关联概念
- 父概念:零信任 Zero Trust、Kubernetes容器编排、密钥管理 KMS
- 子概念:零信任 Zero Trust、Kubernetes容器编排、密钥管理 KMS
- 兄弟概念:隐私计算、零信任 Zero Trust、数据可信流通、云原生、密钥管理 KMS
- 对比概念:隐私计算、零信任 Zero Trust、联邦学习
- 应用相关:隐私计算、Kubernetes容器编排、云原生、数据可信流通、联邦学习