一、什么是ATT&CK 框架
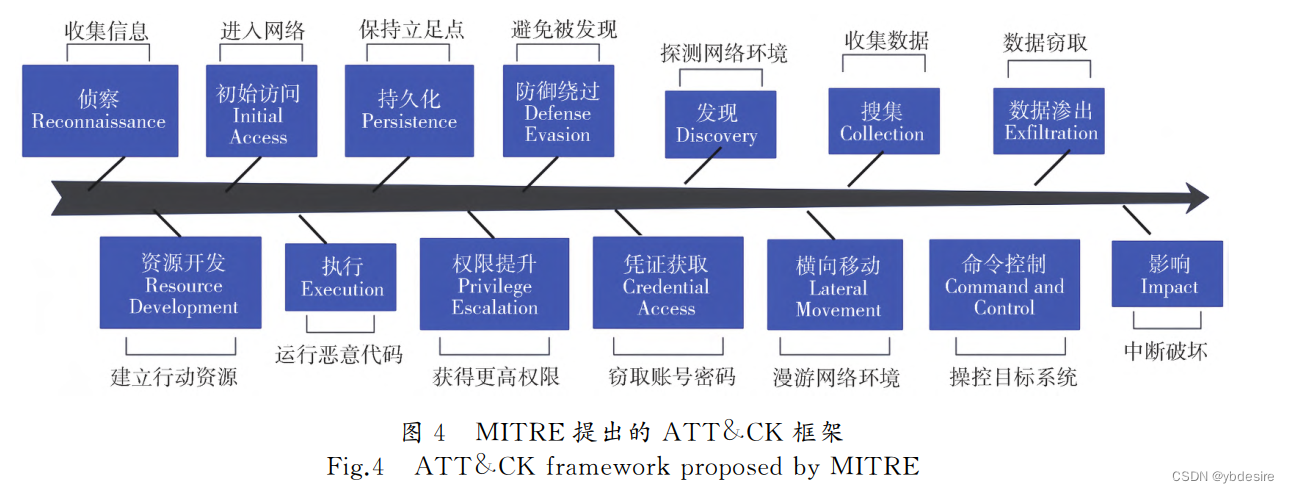
ATT&CK(Adversarial Tactics, Techniques, and Common Knowledge)是由 MITRE 公司维护的对抗战术、技术与程序知识库,系统化描述攻击者在攻击生命周期各阶段所使用的战术与技术。它把以往散落在各类威胁报告中的攻击行为,结构化为「战术→ 技术 → 子技术 → 检测 → 缓解」的可检索框架。自 2015 年公开以来,ATT&CK 已成为威胁情报、威胁狩猎、检测工程、红蓝对抗等安全实践的事实通用语言,是 SOC 现代化与 ATT&CK Evaluations 的核心基础。
二、原理
1. 战术建模:把攻击生命周期抽象为 14 个战术(从 Reconnaissance 到 Impact 覆盖攻击全链)→ 2. 技术枚举:在每个战术下枚举具体技术(如 Phishing、DLL Side-Loading、Pass the Hash)与子技术 → 3. 检测描述:给出每项技术的可观察数据源与具体检测方法 → 4. 缓解建议:列举可降低该技术成功率的防御措施(如 MFA、代码签名、最小权限)→ 5. 关联情报:将真实威胁组织的 TTP 映射到矩阵 → 6. 能力映射:把 SIEM/EDR/XDR 的检测规则按 ATT&CK 编号索引,量化检测覆盖
三、信息卡片
| 中文名 | ATT&CK 框架 |
| 英文名 | Adversarial Tactics, Techniques, and Common Knowledge |
| 缩写 | ATT&CK |
| 别名 | MITRE ATT&CK、ATT&CK Matrix、对抗战术技术库 |
| 提出者 | MITRE Corporation(美国非营利研究机构);2015 年首次公开 |
| 提出时间 | 2013 年(MITRE 内部项目启动);2015 年(首次公开);2018 年(Enterprise 版发布) |
| 所属类别 | 网络安全 > 威胁情报 > 攻击知识库 |
| 核心技术 | 战术 Tactics、技术 Techniques、子技术 Sub-Techniques、检测 Detection、缓解 Mitigations、ATT&CK Evaluations |
| 主要应用 | 威胁情报标注、检测规则开发、威胁狩猎、红蓝对抗、SIEM/EDR/XDR 能力映射 |
四、历史时间线
- 2013 年:MITRE 内部项目启动,记录 Windows 环境下的对抗技术
- 2015 年:ATT&CK 首次公开,作为内部威胁研究产物分享给社区
- 2018 年:ATT&CK for Enterprise 发布,覆盖 Windows、macOS、Linux 与企业网络战术
- 2019 年:Sub-Techniques(子技术)引入,描述粒度更细
- 2020 年:ATT&CK for Cloud 与 Containers 扩展,覆盖云原生场景
- 2024-2025 年:ATT&CK 已成为全球安全行业事实通用语言,主流 SIEM/EDR/XDR 均原生映射;ATT&CK Evaluations 成为厂商能力评测基准
五、分类
按平台:ATT&CK for Enterprise(Windows/macOS/Linux)vs ATT&CK for Mobile(Android/iOS)vs ATT&CK for ICS(工控)
- 按部署形态:On-premises ATT&CK vs Cloud ATT&CK vs Containers ATT&CK
- 按战术阶段:14 个战术阶段(从 Reconnaissance 到 Impact)的矩阵视图
- 按使用方式:威胁情报标注(T-Card)vs 检测规则映射 vs 红队攻击脚本 vs ATT&CK Evaluations
- 按生态工具:MITRE ATT&CK Navigator、Atomic Red Team、Caldera、ATT&CK Workbench
六、应用场景
- 威胁情报标注:把威胁组织、攻击活动的 TTP 按 ATT&CK 编号索引,便于横向对比
- 检测工程:用 ATT&CK 作为检测规则开发的需求清单,确保覆盖关键战术
- 威胁狩猎:基于 ATT&CK 假设驱动,主动搜寻未知威胁行为
- 红蓝对抗:让红队攻击路径与蓝队检测能力可视化对齐
- 安全运营成熟度评估:通过 ATT&CK 覆盖度量化 SOC 能力短板
七、优缺点
优点:统一安全语言:让威胁情报、检测、响应、治理使用共同框架;提升检测覆盖:通过 ATT&CK 矩阵系统化评估与补齐检测能力;支撑红蓝对抗:让红队攻击路径与蓝队检测能力可视化对齐;降低学习门槛:让新安全工程师快速建立威胁建模框架
- 缺点:覆盖非完整:ATT&CK 是「已知技术集合」,不代表全部攻击行为;更新滞后:新攻击技术从出现到纳入 ATT&CK 有数月滞后;复杂度高:完整矩阵覆盖数千技术,全量映射投入巨大;使用门槛:需要专业安全分析师解读,普通工程师难以独立运用
八、常见误区
- ATT&CK 是攻击工具(错:ATT&CK 是知识库,不提供现成攻击脚本)
- 覆盖 ATT&CK 就安全了(错:ATT&CK 只是框架,落地依赖具体检测工程与威胁情报)
- ATT&CK 适用所有场景(错:ATT&CK for Enterprise 不能直接套用到 ICS 工控)
- ATT&CK 等同于 NIST CSF(错:NIST CSF 是治理框架,ATT&CK 是攻击知识库)
九、关联概念
父概念:SIEM · 安全信息与事件管理、SOC · 安全运营中心、红蓝对抗、渗透测试 Penetration Testing,Pentest
- 子概念:SIEM · 安全信息与事件管理、XDR 扩展检测与响应、红蓝对抗
- 兄弟概念:XDR 扩展检测与响应、SIEM · 安全信息与事件管理、SOC · 安全运营中心、零信任 Zero Trust、DevSecOps
- 对比概念:SIEM · 安全信息与事件管理、XDR 扩展检测与响应、零信任 Zero Trust、DevSecOps
- 应用相关:SIEM · 安全信息与事件管理、XDR 扩展检测与响应、SOC · 安全运营中心、红蓝对抗、渗透测试 Penetration Testing,Pentest

