一、什么是SASE 安全访问服务边缘
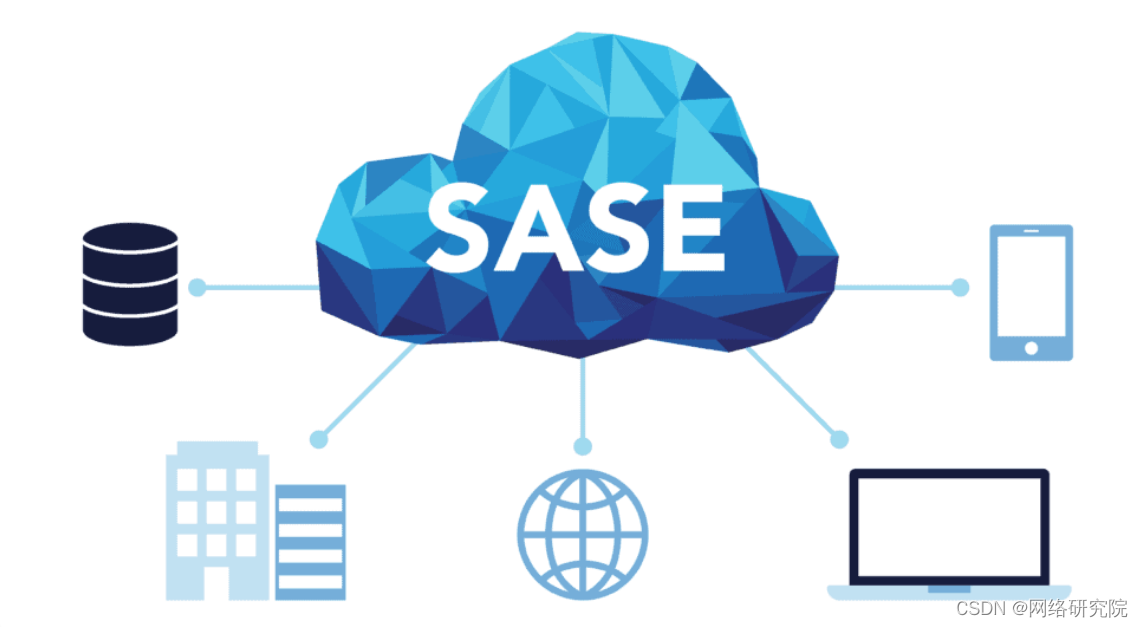
SASE(Secure Access Service Edge,安全访问服务边缘)是 Gartner 于 2019 年提出的将网络(SD-WAN)与安全(SWG、CASB、ZTNA、FWaaS)能力云化交付给分支、远程用户与边缘场景的新一代架构。它把传统以数据中心为中心的「回源」安全防护转向「云端就近接入」,让身份驱动的零信任访问成为新范式。后疫情时代远程办公、混合办公、多云接入激增,传统 MPLS + 集中式防火墙的「回源」模式延迟高、体验差,SASE 用全球 POP + 云原生安全栈解决了这一问题。SASE 与 SSE 的区别在于:SSE 是 SASE 的安全子集(不含 SD-WAN)。
二、原理
1. 身份识别:以用户身份、设备状态、位置、风险评分为访问决策依据(零信任原则) → 2. 云端就近接入:用户与分支机构通过全球 POP 节点就近接入 SASE 云,避免回源数据中心 → 3. SD-WAN 选路:智能选路根据应用类型、链路质量动态优化 WAN 路径 → 4. 安全栈叠加:在 POP 节点统一执行 SWG(Web 过滤)、CASB(SaaS 控制)、ZTNA(应用级访问)、FWaaS(L4-L7 防火墙)四层安全检查 → 5. 持续评估:对会话持续监测设备态势、行为异常,动态调整访问权限 → 6. 统一策略:通过云端单一边界管控策略下发到所有节点,实现一致安全体验
三、信息卡片
| 中文名 | SASE 安全访问服务边缘 |
| 英文名 | Secure Access Service Edge |
| 缩写 | SASE |
| 别名 | Secure Access Service Edge、安全访问服务边缘、云化网络安全架构 |
| 提出者 | Gartner(2019 年研究报告《The Future of Network Security Is in the Cloud》) |
| 提出时间 | 2019 年(概念首次提出);2020-2024 年(规模化落地) |
| 所属类别 | 网络安全 > 网络架构 > 云化安全接入 |
| 核心技术 | SD-WAN、SWG(安全 Web 网关)、CASB(云访问安全代理)、ZTNA(零信任网络访问)、FWaaS(防火墙即服务)、云原生全球 POP |
| 主要应用 | 分支机构组网、远程办公接入、多云访问、边缘节点接入、全球化企业网络安全 |
四、历史时间线
2019 年:Gartner 在《The Future of Network Security Is in the Cloud》报告首次提出 SASE 概念
- 2019-2020 年:Cato Networks、Palo Alto Prisma、Zscaler、Cloudflare 等头部厂商加速布局
- 2020-2021 年:新冠疫情催化远程办公需求,SASE 加速落地;Gartner 将 SASE 列为顶级战略技术
- 2022 年:SASE 与 SSE(Security Service Edge)拆分细化,SSE 成为独立子市场
- 2023-2024 年:SASE 与 SD-WAN、ZTNA 进一步融合;中国厂商(华为、深信服、阿里云)加速入场
- 2024-2025 年:SASE 成为大型企业分支机构与远程访问的事实新架构,全球市场年增速 25%+
五、分类
按架构形态:单厂商 SASE(Single-Vendor SASE)vs 多厂商 SASE(Multi-Vendor SASE,统一管理)
- 按交付方式:纯 SaaS SASE(云原生)vs 本地 + 云混合 SASE(Hybrid SASE)
- 按组件拆分:完整 SASE(含 SD-WAN)vs SSE(仅安全子集,不含 SD-WAN)
- 按应用场景:分支机构型 SASE vs 远程办公型 SASE vs 多云接入型 SASE vs 工业边缘型 SASE
- 按厂商类型:纯 SASE 初创(Cato、Zscaler)vs 安全厂商延伸(Palo Alto、Fortinet)vs 网络厂商延伸(Versa、Cisco)
六、应用场景
- 分支机构组网:用单一云服务替代多套 MPLS、SD-WAN、防火墙设备,分钟级开通新分支
- 远程办公接入:员工从全球任意地点通过 ZTNA 安全访问企业应用,替代传统 VPN
- 多云访问:让分布在多云的 SaaS、IaaS 工作负载通过统一安全策略访问
- 全球化企业网络安全:跨境分支、跨境办公通过全球 POP 实现一致安全策略与体验
- 边缘节点接入:零售门店、工业边缘、IoT 网关通过 SASE 节点接入总部
七、优缺点
优点:简化分支机构接入:单一云服务替代多套 MPLS/防火墙;提升远程办公体验:云端就近接入让延迟下降 30%-50%;强化安全防护:默认云原生安全基线,统一策略管理;支撑业务敏捷:新分支机构分钟级开通
- 缺点:依赖云可用性:SASE 厂商服务中断会直接影响业务;数据出境合规:跨境流量需考虑数据主权与合规;迁移复杂度:从传统 VPN/防火墙迁移涉及策略重建;厂商锁定:单厂商 SASE 切换成本高,多厂商方案又增加集成复杂度
八、常见误区
- SASE = VPN(错:SASE 是云原生架构,VPN 只是 SASE 中 ZTNA 的一部分)
- SASE = ZTNA(错:ZTNA 只是 SASE 安全子集 SSE 中的一种能力)
- SASE 只是网安合一的营销概念(错:SASE 通过云原生架构、全球 POP、零信任引擎解决了延迟、扩展、体验问题)
- SASE = SSE(错:SSE = SASE 的安全子集,不含 SD-WAN)
九、关联概念
- 父概念:零信任 Zero Trust、ZTNA、云原生、多云管理
- 子概念:零信任 Zero Trust、ZTNA、云原生、多云管理
- 兄弟概念:零信任 Zero Trust、ZTNA、云原生、多云管理、DevSecOps
- 对比概念:零信任 Zero Trust、ZTNA、云原生、多云管理
- 应用相关:零信任 Zero Trust、ZTNA、云原生、多云管理、混合云