一、什么是DevSecOps
DevSecOps 是将安全(Security)嵌入到 DevOps 全流水线的工程文化、流程与工具链实践,核心理念是「安全是每个人的责任」与「安全左移(Shift Left)」,通过 SAST、DAST、SCA、IaC 扫描、容器镜像扫描、Secrets 检测、RASP 等自动化能力,把安全从设计、编码、构建、测试、部署到运行全流程覆盖。DevSecOps 与传统 SDL 的关键区别在于:传统 SDL 把安全作为独立阶段、由安全团队事后审计,DevSecOps 把安全工具化嵌入 CI/CD 每一步、由开发者在日常工作中自动完成合规与漏洞治理。它是云原生时代安全工程化与研发效能最大化的主流范式,也是 SBOM、SLSA 等软件供应链安全标准的落地抓手。
二、原理
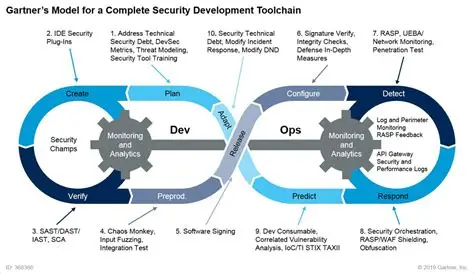
1. 文化与角色:明确开发、安全、运维三方责任共担,建立安全冠军(Security Champion)机制 → 2. 威胁建模:在需求与设计阶段开展 STRIDE / PASTA 等威胁建模,识别关键攻击面 → 3. 安全编码与扫描:开发过程中集成 SAST、Secrets 检测、SCA,对代码与依赖做实时缺陷与漏洞检测 → 4. 构建与制品安全:在 CI 阶段对容器镜像、IaC 脚本、依赖做扫描与签名(SLSA),产出 SBOM 软件物料清单 → 5. 预发与运行时检测:在预发环境执行 DAST 与交互式测试,上线后通过 RASP 与容器安全产品做持续检测 → 6. 度量与反馈:跟踪漏洞修复时长、覆盖率、流水线阻断率等指标,持续反馈改进
三、信息卡片
| 中文名 | DevSecOps |
| 英文名 | Development, Security and Operations |
| 缩写 | DevSecOps |
| 别名 | 安全 DevOps、SecDevOps、安全左移 |
| 提出者 | 概念由 Gartner 于 2012 年提出;社区代表 DevSecOps Days、GitHub/GitLab CI 内置安全、OWASP SAMM |
| 提出时间 | 2012 年(Gartner 首次提出 DevSecOps 概念) |
| 所属类别 | 网络安全 > 应用安全 > 工程化安全 |
| 核心技术 | SAST 静态扫描、DAST 动态扫描、SCA 软件成分分析、IaC 扫描、容器镜像扫描、Secrets 检测、RASP 运行时防护、SBOM |
| 主要应用 | CI/CD 流水线安全、容器与云原生安全、软件供应链治理、SBOM/SLSA 合规、金融与政务研发安全一体化 |
四、历史时间线
2012 年:Gartner 首次提出 DevSecOps 概念,强调把安全嵌入 DevOps 全流水线
- 2015-2017 年:SAST(SonarQube、Checkmarx)、DAST(OWASP ZAP)、SCA(Snyk、Black Duck)工具链成熟,自动化扫描成为主流
- 2018-2019 年:云原生与容器化推动镜像扫描、IaC 扫描进入 DevSecOps 工具箱
- 2020-2021 年:SolarWinds 供应链事件后,SBOM、SLSA、软件供应链安全成为 DevSecOps 焦点
- 2022-2023 年:AI 漏洞检测与自动修复(AutoFix)规模化,平台工程与 DevSecOps 深度结合
- 2024-2025 年:AI 代码助手原生集成安全扫描、SBOM 自动生成与签名验证成为大型企业 DevSecOps 标配
五、分类
按工具类型:SAST 静态扫描、DAST 动态扫描、SCA 软件成分分析、IaC 扫描、容器镜像扫描、Secrets 检测、RASP 运行时防护
- 按集成阶段:设计期(威胁建模 + 安全需求)vs 编码期(IDE 插件 + Code Review)vs 构建期(CI 扫描)vs 运行期(RASP + 容器安全)
- 按成熟度模型:基础(CI 中接入扫描)→ 标准化(统一策略 + 漏洞门禁)→ 自动化(自动修复 + SBOM 自动生成)→ 自适应(AI 驱动 + 自愈)
- 按治理框架:OWASP SAMM、BSIMM、Microsoft SDL、GitHub SLSA、NIST SP 800-218
- 按角色分工:开发自驱(安全冠军机制)vs 平台统一(内部安全平台 + 门禁策略)vs 工具化自治(每个团队自选工具)
六、应用场景
CI/CD 流水线安全:在 GitHub Actions、GitLab CI、Jenkins 等流水线中自动触发 SAST/DAST/SCA 扫描,漏洞门禁阻断不通过构建
- 容器与云原生安全:在 Kubernetes 部署前对镜像做漏洞与签名扫描,运行时通过容器安全产品检测异常行为
- 软件供应链治理:基于 SBOM 软件物料清单与 SLSA 框架做供应商与依赖治理,满足等保与行业合规
- 金融与政务研发安全:金融、政务行业按监管要求构建统一 DevSecOps 平台,实现研发过程可审计、可追溯
- AI/LLM 应用安全:把 Prompt 注入检测、敏感信息扫描、模型制品签名纳入 DevSecOps 流水线
- 平台工程一体化:把安全工具链作为平台工程 Backstage开发者门户 的内置能力,降低开发者使用门槛
七、优缺点
优点:显著降低修复成本:早期发现漏洞的修复成本比生产环境低 10-100 倍;提升研发效能:自动化门禁让开发者专注功能开发,安全问题不需要事后返工;强化合规与审计:自动化合规检查让等保、GDPR、行业监管的审计证据持续可生成;推动安全文化:把安全从安全团队的「事后审计」变成研发全员的日常责任
- 缺点:工具碎片化:SAST/DAST/SCA/RASP 等工具集成与策略统一复杂,团队容易陷入工具疲劳;误报与流水线阻塞:高误报的门禁会拖慢发布节奏,需要持续调优阈值与基线;开发者抵触:开发者若被扫描结果「轰炸」会产生抵触,需要配套培训与体验优化;覆盖深度有限:传统 DevSecOps 对业务逻辑漏洞、供应链深度依赖、运行时未知威胁仍有盲区
八、常见误区
DevSecOps = 买一套工具(错:DevSecOps 是文化 + 流程 + 工具三位一体,工具只是载体)
- DevSecOps = 安全工具全跑一遍(错:安全工具全开会让流水线不可用,必须按风险分级与门禁策略)
- DevSecOps 让安全团队失业(错:安全团队的角色从「事后审计」转向「平台建设、策略制定、红队验证」)
- DevSecOps 解决所有安全问题(错:DevSecOps 聚焦工程化安全,业务逻辑漏洞、社会工程学等仍需专项治理)
九、关联概念
- 父概念:DevOps · 开发运维一体化、零信任 Zero Trust
- 子概念:CI/CD · 持续集成与持续交付、供应链安全 SBOM、基础设施即代码 IaC、Kubernetes容器编排、Docker
- 兄弟概念:DevOps · 开发运维一体化、CI/CD · 持续集成与持续交付、MLOps 机器学习运维、DataOps 数据运维、零信任 Zero Trust
- 对比概念:DevOps · 开发运维一体化、MLOps 机器学习运维、平台工程、CI/CD · 持续集成与持续交付
- 应用相关:DevOps · 开发运维一体化、CI/CD · 持续集成与持续交付、供应链安全 SBOM、API安全、零信任 Zero Trust