一、什么是凭据填充攻击防御
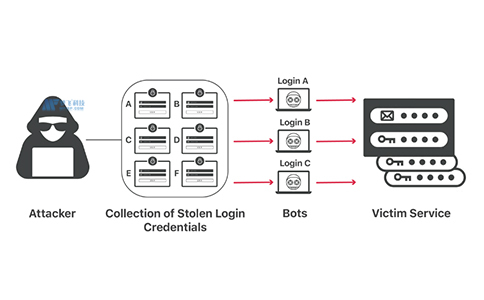
凭据填充攻击防御(Credential Stuffing Defense)是识别并阻断利用外泄账号密码库对登录接口进行大规模撞库尝试的专项防护能力,是金融、电商、社交等账号密集型行业的关键安全防线。它通过设备指纹、行为分析、IP 信誉、Challenge 验证、人机识别与威胁情报等多维度信号识别撞库行为,与传统暴力破解、密码喷洒攻击形成对比——攻击者使用的是真实泄漏的账号密码组合,更难被简单规则识别。
二、原理
1. 设备指纹与行为分析:识别自动化工具与异常登录行为 → 2. IP 与威胁情报:基于信誉库识别恶意 IP 与代理网络 → 3. 人机识别:CAPTCHA、行为式验证码等挑战机制 → 4. 凭据泄露监测:监控泄漏凭证库与撞库预警 → 5. 风险评分:综合多维信号输出风险评分与处置策略 → 6. 账号保护:撞库成功后冻结、强制改密、二次验证
三、信息卡片
| 中文名 | 凭据填充攻击防御 |
| 英文名 | Credential Stuffing Defense |
| 缩写 | Credential Defense |
| 别名 | 凭据填充攻击防御 |
| 提出者 | 业界共识 |
| 提出时间 | 2010 年 |
| 所属类别 | 网络与安全 > 网络与安全 |
| 核心技术 | 识别并阻断利用撞库窃取账号的专项防护能力 |
| 主要应用 | 识别并阻断利用撞库窃取账号的专项防护能力 |
四、历史时间线
- 2010 年代撞库攻击在电商与游戏行业泛滥。
- 2016 年 Shape Security 等专业厂商兴起。
- 2018 年 OWASP 把撞库列入自动化威胁 Top 20。
- 2020 年后行为分析与设备指纹成为标配。
- 2025 年 AI 行为建模与威胁情报融合形成新一代撞库防御能力。
五、分类
- 网络通信层:传输协议、路由与软件定义网络
- 边界防护层:防火墙、WAF、入侵检测/防御
- 身份与访问层:身份认证、零信任、特权管理
- 数据与应用层:数据安全、应用安全、API 安全
- 运营与治理层:安全运营、合规审计、威胁情报
六、应用场景
- 金融、政务、医疗等高合规行业
- 云原生与容器化环境
- API 与微服务架构防护
- 零信任与远程办公接入
- 安全运营与威胁响应中心
七、优缺点
- 优点:
- 保护账号资产:典型可减少 90% 以上的撞库成功登录
- 降低客诉与流失:避免用户因账号被盗造成的投诉与信任流失
- 减轻客服压力:自动阻断降低撞库引发的账号申诉工单
- 支撑业务连续:避免撞库引发的刷单、薅羊毛等业务损失
- 沉淀安全数据:撞库情报反哺整体风控与反欺诈体系
- 缺点:
- 攻防不对称:攻击者只需找一个漏洞,防御者需覆盖所有面
- 合规与业务冲突:过严安全策略可能影响业务体验与开发效率
- 专业人才稀缺:高端安全岗位供需失衡,团队组建成本高
- 评测标准不统一:高级威胁检测难以像传统软件测试那样标准化
八、常见误区
- 买了安全产品就安全(错:安全是流程、人员、技术三位一体的体系)
- 小公司不会被攻击(错:自动化攻击不分企业大小)
- 加密能解决所有数据安全问题(错:还需配套访问控制、审计与脱敏)
- 安全会影响业务效率(错:合理设计的安全策略对用户几乎透明)
九、关联概念
- 父概念:AI安全、SIEM · 安全信息与事件管理
- 子概念:SOC · 安全运营中心、供应链安全 SBOM
- 兄弟概念:SASE 安全访问服务边缘、API安全
- 对比概念:零信任 Zero Trust、API · 应用程序接口
- 应用相关:API 网关、RESTful API