一、什么是MSSP:安全运营托管服务
MSSP(Managed Security Service Provider,安全运营托管服务提供商)是面向企业客户提供安全运营外包服务的供应商,其核心业务包括 7×24 安全监控、威胁检测与响应、漏洞管理、托管检测与响应(MDR)、合规咨询与日志审计等。MSSP 通过自建或租用 SOC(安全运营中心)、SIEM/SOAR 平台、安全分析师团队,把企业原本需要自建的安全运营能力以服务的形式交付,让客户把精力聚焦在业务上。从传统运营商级别的托管防火墙、托管 IDS/IPS,到云时代的 MDR、托管 XDR,再到 AI 时代的托管 AISecOps,MSSP 的服务范围随攻击面与企业数字化转型持续扩展,是中小企业与中型企业获取顶级安全能力的现实路径。
二、原理
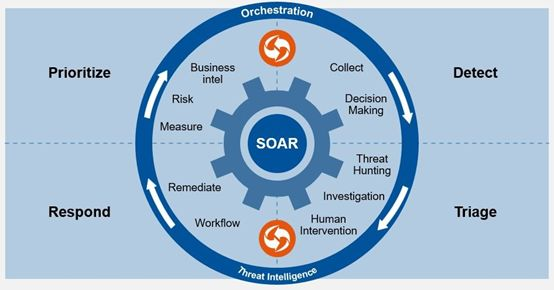
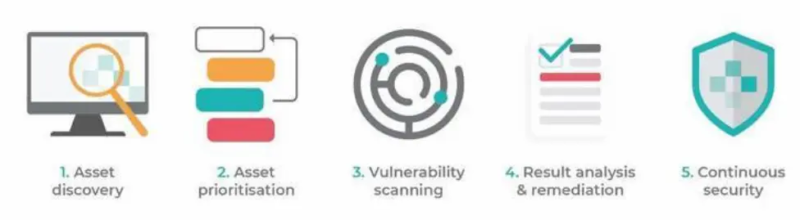
1. 服务接入:通过安全数据采集器(日志、流量、终端、身份)把客户环境的遥测数据汇聚到 MSSP 平台 → 2. 威胁检测:基于 SIEM 规则、UEBA、AI 异常检测与威胁情报平台 TIP 持续分析,发现可疑事件 → 3. 研判分级:安全分析师按 ATT&CK 框架、CVSS 与业务影响对告警做分级与上下文研判 → 4. 响应处置:通过 SOAR 自动化剧本与人工协同,执行隔离、封锁、加固、取证等响应动作 → 5. 持续运营:7×24 监控、季度复盘、合规报告与红蓝对抗演练 → 6. 价值度量:用 MTTD、MTTR、覆盖率、合规通过率等 KPI 持续优化服务质量
三、信息卡片
| 中文名 | 安全运营托管服务 |
| 英文名 | Managed Security Service Provider |
| 缩写 | MSSP |
| 别名 | 安全运营托管服务、托管安全服务、MSSP 安全运营外包 |
| 提出者 | Gartner 持续定义 MSSP 品类;代表性厂商:IBM Managed Security Services、Secureworks、Arctic Wolf、eSentire、奇安信、安恒、启明星辰 |
| 提出时间 | 概念起源于 1990 年代末运营商级托管安全服务;2010 年代 MDR 兴起;2020 年后向托管 XDR、托管 AISecOps 演进 |
| 所属类别 | 网络安全 > 安全运营 > 托管服务 |
| 核心技术 | SIEM/SOAR 平台、SOC 运营流程、威胁情报平台 TIP、托管检测与响应 MDR、AI 安全运营 AISecOps |
| 主要应用 | 中小企业安全运营外包、混合云/多云安全监控、合规审计、7×24 事件响应、勒索软件应急 |
四、历史时间线
1990 年代末-2000 年代初:电信运营商与大型 IT 服务商开始提供托管防火墙、托管 IDS/IPS 等基础托管安全服务,MSSP 品类初步形成
- 2005-2010 年:随着合规驱动(PCI-DSS、SOX、等保),MSSP 服务范围扩展到日志审计、SIEM 托管、合规咨询
- 2010-2015 年:SIEM/SOAR 平台成熟,云 SIEM 与 SaaS 化交付让 MSSP 能服务更广泛的中小企业客户
- 2016-2020 年:MDR(Managed Detection and Response)兴起,强调主动威胁狩猎与端到端响应;托管 XDR 整合 EDR/NDR/Cloud SIEM
- 2021-2023 年:远程办公与勒索软件爆发推动 MSSP 服务爆发;ATT&CK 框架与威胁情报成为标准能力
- 2024-2025 年:AI 安全运营 AISecOps、托管 AISecOps、托管数据安全态势管理 DSPM 等新形态出现;MSSP 与 SIEM、SOAR、SOC 的边界进一步融合
五、分类
按服务层级:传统 MSS(托管安全服务,设备运维为主)vs MDR(托管检测与响应,含主动狩猎)vs MXDR(托管 XDR,整合多源遥测)vs 托管 AISecOps
- 按交付形态:驻场型、远程托管型、SaaS 化托管、混合模式
- 按覆盖能力:托管防火墙/IDS/IPS、托管 SIEM、托管 EDR/MDR、托管 XDR、托管云安全(CNAPP 托管)、托管合规
- 按客户规模:SMB 中小企业托管、中型企业托管、大型企业与政企定制化托管
- 按行业垂直:金融 MSSP、医疗 MSSP、运营商 MSSP、政企 MSSP、关键基础设施 MSSP
六、应用场景
- 中小企业安全运营外包:弥补自建 SOC 成本高、人才缺的问题,获取 7×24 安全监控与事件响应能力
- 多云/混合云统一监控:在混合云、多云架构下统一汇聚日志、流量与身份信号,提供跨云威胁检测
- 合规审计与等保/PCI-DSS:托管合规日志、季度报告、监管报送,降低合规成本
- 勒索软件应急响应:提供端到端勒索事件处置、隔离恢复、谈判与溯源支持
- 托管 AISecOps 与 AI 红队:随大模型普及,托管 AI 安全运营 与 AI 红队 服务成为新增长点
- 威胁情报与 ATT&CK 覆盖:基于威胁情报平台 TIP 与 ATT&CK 框架 提供针对性威胁狩猎
七、优缺点
- 优点:
- 降低自建门槛:无需自建 SOC、SIEM 与安全分析师团队,显著降低中小企业的安全运营成本
- 7×24 专业能力:拥有跨行业分析师团队与成熟运营流程,事件响应速度通常优于自建团队
- 威胁情报与 ATT&CK 覆盖:聚合多客户遥测形成的威胁情报更丰富,能更快发现新攻击模式
- 合规与审计:成熟的安全运营报告与合规审计能力,帮助客户满足等保、GDPR、PCI-DSS 等监管要求
- 缺点:
- 数据出境与合规风险:敏感数据汇聚到第三方需考虑数据出境、隐私与合规边界
- 响应延迟:严重事件在多客户并行时可能出现排队,MTTR 受 MSSP 服务等级协议限制
- 上下文缺失:MSSP 看不到业务深度上下文,部分高敏业务(如核心交易风控)仍需自建能力
- 供应商锁定:长期托管后切换成本较高,需提前设计退出与数据迁移机制
八、常见误区
MSSP = SOC(错:MSSP 是服务商角色,SOC 是其运营中心载体;客户可以自建 SOC,也可以采购 MSSP 服务)
- MSSP 等于 MDR(错:传统 MSS 偏运维与监控,MDR 强调主动威胁狩猎与端到端响应;新一代 MSSP 通常包含 MDR)
- 上了 MSSP 就安全了(错:MSSP 提供的是运营能力,企业仍需做资产梳理、漏洞管理、安全开发等基础工作)
- MSSP 能完全替代内部团队(错:业务深度上下文、合规决策、应急沟通仍需要内部安全团队与 MSSP 协同)
九、关联概念
- 父概念:SOC · 安全运营中心、SIEM · 安全信息与事件管理
- 子概念:SOAR 安全编排自动化响应、威胁情报平台 TIP、ATT&CK 框架、AI 安全运营 AISecOps
- 兄弟概念:XDR 扩展检测与响应、EDR 终端检测与响应、零信任 Zero Trust、DevSecOps
- 对比概念:MSSP vs SIEM、MSSP vs XDR 扩展检测与响应、MSSP vs AI 安全运营 AISecOps、MSSP vs SOC · 安全运营中心
- 应用相关:威胁情报平台 TIP、SIEM · 安全信息与事件管理、SOAR 安全编排自动化响应、ATT&CK 框架