一、什么是Vulnerability Prioritization:漏洞优先级排序
Vulnerability Prioritization(漏洞优先级排序)是基于风险语境(Risk-Based Vulnerability Management,RBVM)对海量漏洞进行排序、决定修复先后顺序的方法论与技术体系。其核心理念是:CVSS 分数不能直接等同于业务风险,必须结合资产重要性、暴露面、威胁情报、漏洞利用状态(KEV)、攻击链上下文等维度综合判断。代表实现包括 EPSS(Exploit Prediction Scoring System,漏洞利用预测评分)、Kenna Security、Tenable Prioritization、Microsoft Defender Vulnerability Management、Axonius 等。漏洞优先级排序是企业从「修不完的漏洞」走向「修得对的漏洞」的关键工程能力,是 ATT&CK 框架 与 DevSecOps 流水线 中的核心环节。
二、原理
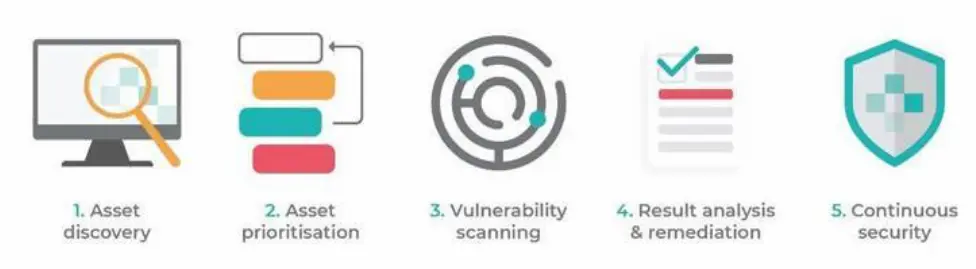
1. 漏洞汇聚:通过 SCA、容器镜像扫描、IaC 扫描、SBOM 软件物料清单 等多源采集漏洞数据 → 2. 资产上下文:为每个资产打上业务重要性、数据敏感度、暴露面(公网/内网/隔离)等标签 → 3. 利用概率评估:用 EPSS、KEV、威胁情报平台 TIP 评估漏洞被真实利用的概率 → 4. 业务影响建模:基于资产价值、机密性/完整性/可用性影响计算真实业务风险 → 5. 优先级排序:用风险评分(如 Risk = Likelihood × Impact)对漏洞排序,决定修复 SLA → 6. 闭环跟踪:把优先级结果推送至 DevSecOps 流水线与 ATT&CK 治理看板,闭环跟踪修复与验证
三、信息卡片
| 中文名 | 漏洞优先级排序 |
| 英文名 | Vulnerability Prioritization |
| 缩写 | VP |
| 别名 | 漏洞优先级排序、漏洞分级管理、风险驱动漏洞修复 |
| 提出者 | 方法论:Gartner(Risk-Based Vulnerability Management,RBVM);数据源:FIRST.org(EPSS);厂商:Tenable、Kenna(现 Cisco)、Microsoft Defender VM、Axonius |
| 提出时间 | 2010 年代中期 CVSS 局限性被广泛讨论;2019 年 FIRST.org 发布 EPSS;2021 年起 RBVM 成为主流 |
| 所属类别 | 网络安全 > 漏洞管理 > 风险驱动运营 |
| 核心技术 | CVSS 评分、EPSS 利用预测、KEV(已知被利用漏洞目录)、资产重要性建模、ATT&CK 链上下文、威胁情报关联 |
| 主要应用 | 企业漏洞管理、SLA 驱动修复、ATT&CK 暴露面治理、SOC 运营、SLA 与合规报告 |
四、历史时间线
- 2005-2010 年:CVSS v2 成为漏洞评分事实标准,企业开始按 CVSS 分数排序修复
- 2010 年代中期:业界逐步意识到 CVSS 不等于风险,催生 Risk-Based Vulnerability Management(RBVM)方法论
- 2019 年:FIRST.org 发布 EPSS(Exploit Prediction Scoring System),通过真实利用数据预测漏洞被利用概率
- 2020-2021 年:CISA 建立 KEV(Known Exploited Vulnerabilities)目录,推动企业优先修复已知被利用漏洞
- 2021-2023 年:Kenna Security(被 Cisco 收购)、Tenable Prioritization、Microsoft Defender VM 等商业产品快速成熟,漏洞优先级排序从理论走向工程落地
- 2024-2025 年:漏洞优先级排序与 SBOM、AI 供应链安全、ATT&CK 框架 深度融合;EPSS v3 与机器学习驱动的风险评分持续演进
五、分类
按方法论:CVSS 单一评分 vs RBVM(风险驱动)vs EPSS 利用预测 vs KEV 优先 vs 综合风险评分
- 按数据源:SCA/容器镜像扫描、IaC 扫描、云配置审计(CSPM)、网络漏扫、应用层漏扫(DAST)、SBOM 软件物料清单
- 按输出形态:风险评分(如 Risk = Likelihood × Impact)vs 修复 SLA(按风险级别)vs ATT&CK 技术映射
- 按交付形态:商业平台(Kenna、Tenable VM、Defender VM、Axonius)vs 开源工具(Nuclei、EPSS API)
- 按治理阶段:识别 → 评估 → 排序 → 修复 → 验证 → 复盘
六、应用场景
企业漏洞 SLA:按风险级别为不同漏洞设定修复 SLA(如高风险 7 天、中风险 30 天),驱动研发与运维协同
- ATT&CK 暴露面治理:把漏洞映射到 ATT&CK 技术,识别最可能被真实攻击链利用的高风险面
- 云原生与容器场景:在 CI/CD 流水线 中实时评估容器镜像、IaC 与 SBOM 软件物料清单 的漏洞风险
- 勒索软件与 KEV 优先:基于 KEV 与 EPSS,优先修复已被真实勒索团伙利用的漏洞
- 并购与第三方风险:评估第三方系统、供应链 SBOM 的漏洞风险,作为尽调依据
- 合规与监管报告:满足等保、PCI-DSS、NIST CSF 对漏洞修复优先级的报告要求
七、优缺点
- 优点:
- 聚焦真实风险:从「修不完的漏洞」转向「修得对的漏洞」,显著提升修复效率与安全回报
- 降低暴露窗口:高风险漏洞优先修复,缩短关键资产的攻击窗口期
- 数据驱动决策:基于 EPSS、KEV、威胁情报等真实数据,而非单一 CVSS
- 可与 SLA 协同:与 DevSecOps 流水线、ITSM 集成形成闭环治理
- 缺点:
- 依赖数据质量:EPSS、KEV、威胁情报等数据存在噪声,需结合上下文调优
- 资产建模成本:业务重要性、暴露面建模需要组织级投入,落地初期成本不低
- 组织协同难:需要安全、研发、运维、合规多方共同遵守优先级规则
- 不能替代漏洞修复:优先级只是排序工具,最终仍需持续修复与验证闭环
八、常见误区
CVSS 高分 = 必须立刻修(错:CVSS 是技术严重度,不等于业务风险;需结合 EPSS、KEV、资产重要性综合判断)
- EPSS 越高越紧急(错:EPSS 反映被利用概率,仍需结合资产重要性与暴露面才有意义)
- 漏洞优先级排序 = 漏扫平台(错:漏扫只负责发现,优先级排序是叠加在漏洞数据之上的决策层)
- 排序一次就够(错:漏洞状态、利用情况、资产重要性持续变化,需持续动态排序)
九、关联概念
- 父概念:ATT&CK 框架、DevSecOps 流水线、供应链安全 SBOM
- 子概念:SBOM 软件物料清单、威胁情报平台 TIP、容器安全、供应链安全 SBOM
- 兄弟概念:DevSecOps、DevSecOps 流水线、渗透测试 Penetration Testing,Pentest、容器安全
- 对比概念:漏洞优先级排序 vs EDR 终端检测与响应、漏洞优先级排序 vs XDR 扩展检测与响应、漏洞优先级排序 vs SIEM、漏洞优先级排序 vs 容器安全
- 应用相关:ATT&CK 框架、DevSecOps 流水线、云原生威胁检测、AI 供应链安全