一、什么是SOC:安全运营中心
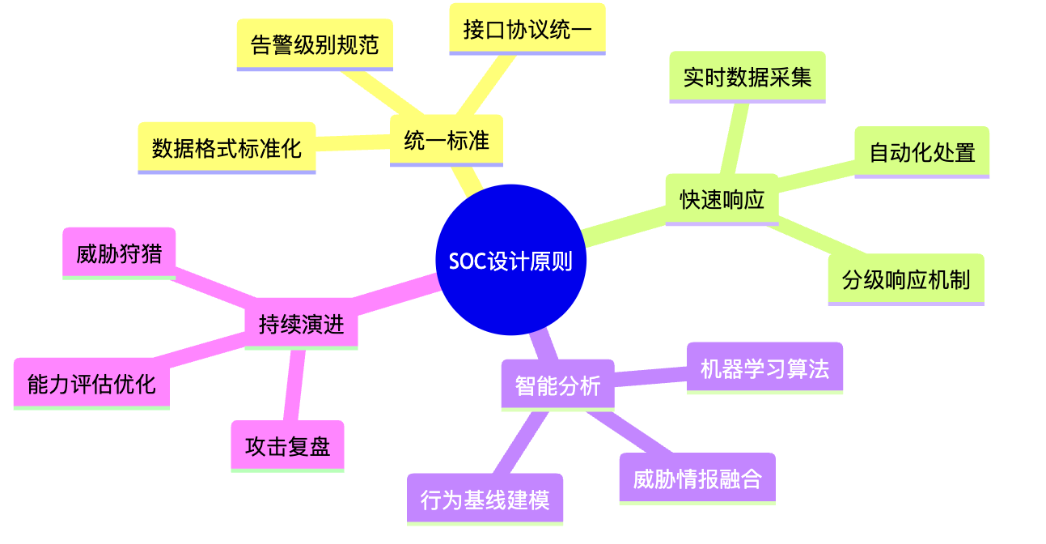
SOC(Security Operations Center,安全运营中心)是由安全分析师、安全工程师、威胁情报专家、SOC 平台(SIEM、SOAR、XDR、EDR)与流程体系(事件响应、威胁狩猎、漏洞管理)共同组成的企业级安全组织与运营体系,负责对安全态势进行 7×24 小时实时监控、威胁检测、事件响应、威胁狩猎与持续改进。SOC 与 Helpdesk 的区别在于:Helpdesk 解决已知问题,SOC 主动发现未知威胁。其能力等级通常划分为 L1(监控告警)、L2(事件调查)、L3(威胁狩猎与溯源)三级。
二、原理
1. 资产与威胁建模:建立企业资产清单、威胁模型、攻击面视图,明确 SOC 监控范围 → 2. 数据采集:通过 SIEM 统一采集日志、网络流量、端点数据、云端审计、威胁情报 → 3. 实时检测:基于规则、UEBA、机器学习模型进行实时关联分析与威胁检测 → 4. 告警分诊(L1/L2/L3):按告警严重度与置信度进行分级分诊,L1 关闭误报、L2 调查事件、L3 溯源与狩猎 → 5. 事件响应:通过 IR(Incident Response)剧本与 SOAR 自动化剧本执行遏制、根除、恢复、复盘(NCER 流程) → 6. 持续改进:通过威胁狩猎、复盘总结、红蓝对抗持续优化检测规则与响应流程
三、信息卡片
| 中文名 | 安全运营中心 |
| 英文名 | Security Operations Center |
| 缩写 | SOC |
| 别名 | 安全运营中心、安全运维中心、SOC中心 |
| 提出者 | 概念演进:随企业信息安全建设深化(2000 年代起);MDR 模式:SecureWorks、ArcticWolf、Mandiant 等;AI SOC 推动:Microsoft Security Copilot、Sentinel 等 |
| 提出时间 | 2000 年代(企业 SOC 雏形);2010 年代(成熟 SOC 模式与 MSSP/MDR 兴起);2020 年代(云原生 + AI SOC) |
| 所属类别 | 网络安全 > 安全运营 > 组织与流程 |
| 核心技术 | SIEM 平台、SOAR 自动化响应、XDR 扩展检测、威胁情报、UEBA、AI Copilot、事件响应剧本 |
| 主要应用 | 企业级安全运营、7×24 监控、威胁检测与响应、合规审计、托管安全运营(MDR) |
四、历史时间线
2000 年代初期:随企业信息化建设与监管合规要求(SOX、PCI DSS)兴起,金融、能源、电信行业率先建立内部 SOC
- 2005-2010 年:商业 SIEM(Splunk、QRadar、ArcSight)成熟,SOC 进入平台化运营阶段;MSSP(托管安全服务商)出现
- 2010-2015 年:MDR(Managed Detection and Response)作为 SOC 的外包服务模式兴起,弥补中小企业自建 SOC 能力不足;FireEye、Mandiant、Palo Alto Unit 42 等专业安全厂商引领
- 2015-2020 年:EDR、NDR、XDR 等新检测技术涌现,SOC 检测能力向端点、网络、云端延展;SOAR(自动化响应)成为 SOC 标配
- 2020-2023 年:远程办公与云迁移推动 SOC 走向云原生 SIEM(Sentinel、Chronicle、Elastic Cloud);零信任与 SASE 在 SOC 中得到集成
- 2023-2025 年:GenAI(生成式 AI)进入 SOC,Microsoft Security Copilot、Splunk AI Assistant 等工具显著提升告警分诊、事件调查、剧本生成效率;AI 自治 SOC(Autonomous SOC)成为新方向
五、分类
按运营模式:自建 SOC(In-house SOC)vs 托管 SOC(Managed SOC / MSSP)vs 混合 SOC(自建 + MSSP)
- 按覆盖范围:传统 SOC(IT 基础设施)vs 云原生 SOC(含云、容器、API)vs 业务 SOC(含业务反欺诈、内容安全)vs 全栈 SOC
- 按成熟度:Gartner SOC 成熟度模型(基础、流程化、自动化、智能化)
- 按人员层级:L1 监控分诊(初级)vs L2 事件调查(中级)vs L3 威胁狩猎与溯源(高级)vs SOC 经理与威胁情报专家
- 按技术栈:传统 SIEM SOC vs XDR SOC vs SOAR SOC vs AI Copilot SOC vs AI 自治 SOC
六、应用场景
企业级 7×24 安全运营:金融、能源、政府等关键行业建立自建 SOC,承担实时监控、威胁检测、事件响应核心职责
- 托管检测响应(MDR):中小企业通过 ArcticWolf、SecureWorks、华为云 MDR、阿里云 MDR 等外包 SOC 服务获取专业安全能力
- 威胁狩猎与 APT 溯源:通过 SOC 的 L3 分析师与威胁情报能力主动挖掘未知威胁,对 APT 组织进行溯源归因
- 合规与监管报送:满足等保 2.0、GDPR、PCI DSS、SOX、HIPAA 等合规体系对安全运营的要求,并向监管机构报送事件
- 云原生与多云 SOC:在多云、混合云架构下构建云原生 SOC,统一监控 AWS、Azure、阿里云、华为云等异构云环境
- 红蓝对抗与演练:以 SOC 为蓝队核心,开展紫队演练、桌面推演、攻防演练,提升组织级响应能力
七、优缺点
优点:7×24 全天候:通过轮班制与 MDR 外包实现全天候覆盖,是企业级安全运营的标配;纵深防御核心:是 SIEM、SOAR、XDR、威胁情报等技术的承载平台,构建立体化检测响应能力;合规与监管支撑:满足等保、GDPR、PCI DSS、SOX 等合规体系对安全运营与事件响应的硬性要求;持续能力沉淀:通过长期运营沉淀威胁情报、检测规则、响应剧本,形成企业级安全知识资产
- 缺点:建设与人才成本高:自建 SOC 需要 SIEM + SOAR + EDR + 大量 L1/L2/L3 人才,中小企业难以承担;告警疲劳:大量告警与初级分诊任务造成分析师疲劳与人员流失;效果难以量化:SOC 价值难以直接量化,ROI 不易评估,常被预算紧缩优先砍掉;人员缺口:全球安全分析师缺口数百万,资深 L3 威胁狩猎专家极难招聘与培养
八、常见误区
SOC = SIEM(错:SOC 是组织 + 流程 + 平台 + 人员的总和,SIEM 只是其中一项技术平台)
- SOC 等于 Helpdesk(错:SOC 是主动威胁检测与响应,Helpdesk 是响应已知 IT 问题)
- SOC 自动化能完全替代人(错:自动化提升效率但高阶威胁狩猎、复杂事件调查仍需要专家判断)
- MDR 能完全替代自建 SOC(错:MDR 适合中小企业与通用场景,关键行业、关键资产仍需自建 SOC + MDR 互补)
九、关联概念
- 父概念:DevSecOps、AI安全、ATT&CK 框架
- 子概念:SIEM · 安全信息与事件管理、XDR 扩展检测与响应、EDR 终端检测与响应、红蓝对抗、渗透测试 Penetration Testing,Pentest
- 兄弟概念:SIEM · 安全信息与事件管理、EDR 终端检测与响应、XDR 扩展检测与响应、红蓝对抗、ATT&CK 框架
- 对比概念:SIEM · 安全信息与事件管理、EDR 终端检测与响应、XDR 扩展检测与响应、红蓝对抗
- 应用相关:SIEM · 安全信息与事件管理、渗透测试 Penetration Testing,Pentest、DDoS · 分布式拒绝服务攻击、红蓝对抗、DevSecOps