一、什么是威胁情报平台
威胁情报平台(Threat Intelligence Platform,TIP)是汇聚多源 IOC(Indicators of Compromise)并与检测、响应系统联动编排的安全中枢,在 2015 年前后随着 STIX/TAXII 标准成熟而成为独立产品类别。其所属类别为企业威胁情报管理与安全运营协同层,核心能力是把内部与外部的情报源结构化整合、去重、加分评级,并按场景推送至 EDR、SIEM、防火墙等系统形成协同防御。
二、原理
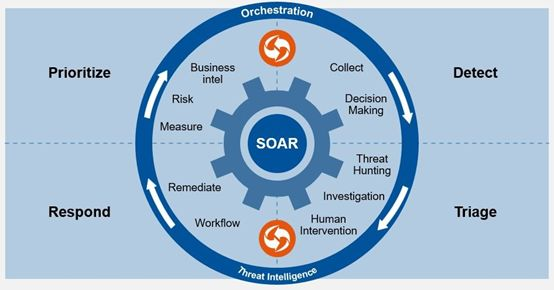
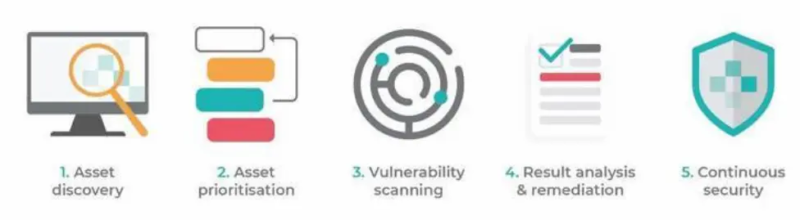
1. 多源情报采集 → 2. STIX/TAXII 标准化建模与去重 → 3. 可信度与时效评分 → 4. 按场景分发编排到下游控制点 → 5. 消费反馈校准评分与策略
三、信息卡片
| 中文名 | 威胁情报平台 TIP 编排 |
| 英文名 | Threat Intelligence Platform |
| 缩写 | TIP |
| 别名 | 威胁情报平台、Threat Intel Platform、CTI 平台 |
| 提出者 | OASIS(STIX/TAXII 标准)/Gartner |
| 提出时间 | 2014-2016 年(STIX/TAXII 标准化) |
| 所属类别 | 网络与安全 > 安全运营 > 威胁情报 |
| 核心技术 | STIX/TAXII 协议、IOC 标准化、可信度评分、自动分发与反馈 |
| 主要应用 | IOC 聚合管理、威胁情报分发、情报驱动的检测与响应、行业威胁追踪 |
四、历史时间线
- 2014-2016 年:STIX/TAXII 标准化推动 TIP 成为独立产品门类
- 2017-2020 年:ThreatConnect、Anomali、MISP 等平台快速成熟
- 2020-2023 年:TIP 与 SIEM、SOAR、XDR 紧密融合
- 2024-2025 年:生成式 AI 辅助情报研判与报告生成成为新方向
- 2025 年:与 ATT&CK 框架、零信任体系进一步打通
五、分类
- 按形态:独立 TIP 平台 vs SIEM/SOAR 内嵌 TIP
- 按来源:开源情报(OSINT)vs 商用情报 vs 行业 ISAC 情报 vs 内部情报
- 按数据模型:STIX/TAXII 标准 vs 私有 schema
- 按场景:通用 TIP vs 金融行业 TIP vs APT 追踪 TIP
- 按集成:与 SIEM 集成 vs 与 SOAR 集成 vs 与 XDR 集成
六、应用场景
- IOC 聚合管理:把多源威胁情报统一接入、去重、评分
- 安全控制点联动:把 IOC 自动下发到 EDR、防火墙、邮件网关
- APT 追踪与归因:对高级威胁进行长期追踪与攻击者画像
- 欺诈与反钓鱼情报:聚合欺诈域名、可疑 URL 等情报
- 漏洞情报协同:把 0day 与 in-the-wild 漏洞情报关联到资产
- AI 辅助研判:利用大模型辅助情报摘要、翻译与归因
七、优缺点
- 优点:
- 把分散的多源情报汇聚为统一资产视图
- 支撑检测与响应系统的协同防御能力
- 显著提升 IOC 的可解释与可追溯性
- 帮助企业识别针对本行业的定向威胁
- 为安全决策提供数据驱动的决策依据
- 缺点:
- 情报源质量参差,需要持续维护评分与过期策略
- 跨厂商 STIX 互操作性仍有兼容性问题
- 高阶归因与上下文建模门槛较高
八、常见误区
- TIP = 威胁情报源(错:TIP 是管理与编排平台,情报源是数据来源)
- 有了 TIP 就能拦截所有威胁(错:TIP 是协同层,仍需 SIEM/EDR 等执行控制)
- TIP 只服务于大型企业(错:开源 MISP 等方案同样适合中小团队)
九、关联概念
- 父概念:威胁情报平台 TIP、SOC · 安全运营中心
- 子概念:ATT&CK 框架、XDR 扩展检测与响应、EDR 终端检测与响应、SIEM · 安全信息与事件管理
- 兄弟概念:SOC、SOC · 安全运营中心、SIEM、XDR 扩展检测与响应
- 对比概念:TIP vs SIEM、TIP vs 威胁情报源、STIX/TAXII vs 私有情报格式
- 应用相关:ATT&CK 框架、XDR 扩展检测与响应、EDR 终端检测与响应、供应链安全 SBOM