一、什么是Tetragon 运行时安全
Tetragon 是 Cilium 团队在 2021 年开源的基于 eBPF 的内核级运行时安全可观测与阻断框架,与 Cilium 共同构成从网络到运行时安全的完整云原生安全栈。其所属类别为云原生运行时安全与可观测层,核心能力是在不修改应用、不依赖 sidecar 的前提下,通过 eBPF 在内核态捕获系统调用、文件、网络等事件,并可按策略进行阻断。Tetragon 是 eBPF 在安全场景的代表项目。
二、原理
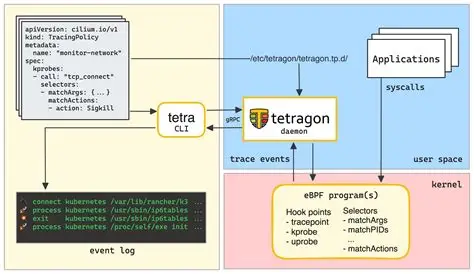
1. eBPF 探针在内核 hook 点加载 → 2. 内核态事件实时捕获与匹配 → 3. TracingPolicy CRD 声明观测/阻断规则 → 4. 内核态直接阻断威胁动作 → 5. 通过 Hubble/OTel 输出到 SIEM
三、信息卡片
| 中文名 | Tetragon 运行时安全 |
| 英文名 | Tetragon Runtime Security |
| 缩写 | Tetragon |
| 别名 | Cilium Tetragon、eBPF 运行时安全、Tetragon Security |
| 提出者 | Isovalent(Cilium 团队) |
| 提出时间 | 2021 年 |
| 所属类别 | IT 基础架构 > 云原生安全 > 运行时安全 |
| 核心技术 | eBPF 内核探针、TracingPolicy CRD、内核态阻断、Hubble 可观测集成 |
| 主要应用 | 容器/K8s 运行时安全、文件与进程行为审计、运行时威胁阻断 |
四、历史时间线
- 2021 年:Cilium 团队推出 Tetragon 项目,把 eBPF 能力扩展到运行时安全
- 2022 年:TracingPolicy CRD 与内核态阻断能力成熟
- 2023 年:与 Cilium Network Policy、Hubble 深度集成
- 2024 年:与 Sigstore、SBOM、Cosign 联合形成运行时+构建时安全闭环
- 2025 年:在金融、政企等高安全需求场景持续扩展
五、分类
- 按事件类型:进程执行 vs 文件读写 vs 网络连接 vs 系统调用
- 按动作:Observe 仅观测 vs Audit 审计 vs Enforce 内核阻断
- 按策略形态:内置策略 vs 自定义 TracingPolicy vs 商业策略包
- 按部署:K8s DaemonSet 部署 vs 主机级 Agent
- 按场景:合规审计 vs 威胁检测 vs 漏洞利用阻断
六、应用场景
- 容器逃逸检测:捕获可疑系统调用并阻断
- 敏感文件访问监控:对 /etc/shadow、SSH 密钥等做实时审计
- 可疑进程阻断:在内核态阻断反弹 Shell、加密货币挖矿等恶意进程
- 运行时合规:满足 PCI-DSS、GDPR 等合规对运行时审计的要求
- 安全事件响应:与 SIEM/SOAR 集成实现秒级响应
- AI 辅助威胁狩猎:为 XDR/SIEM 提供高质量内核事件源
七、优缺点
- 优点:
- 在内核态实时检测并阻断安全事件
- 无需修改应用或部署 Sidecar 即可防护
- 与 Cilium 网络层协同形成纵深防御
- 支撑容器与 K8s 环境的运行时合规
- 为云原生安全提供低开销的工程方案
- 缺点:
- 依赖较新的 Linux 内核(5.x+)特性
- TracingPolicy 学习曲线相对陡峭
- 误阻断可能引发业务中断,需要灰度与回滚机制
八、常见误区
- Tetragon = 杀毒软件(错:Tetragon 是内核态行为监控与阻断,不是基于特征码的杀软)
- Tetragon 替代 EDR(错:Tetragon 是云原生运行时层 EDR,与传统终端 EDR 互补)
- 部署 Tetragon 就有了零信任(错:零信任是体系化方法,Tetragon 仅负责运行时层)
九、关联概念
- 父概念:eBPF、eBPF · 扩展伯克利包过滤器、Cilium
- 子概念:Kubernetes 网络插件 CNI、Operator Pattern、Operator Pattern · Operator 模式、可观测性平台 OTel
- 兄弟概念:运行时应用自保护 RASP、EDR 终端检测与响应、XDR 扩展检测与响应、ATT&CK 框架
- 对比概念:Tetragon vs Falco、Tetragon vs EDR 终端检测与响应、Tetragon vs 运行时应用自保护 RASP
- 应用相关:Kubernetes、云原生威胁检测、供应链安全 SBOM、Kubernetes Operator