1、英文名 / 缩写:
Zero Trust Security(缩写 ZTS / ZT),别名:零信任安全、Zero Trust Architecture、ZTA
2、标准定义:
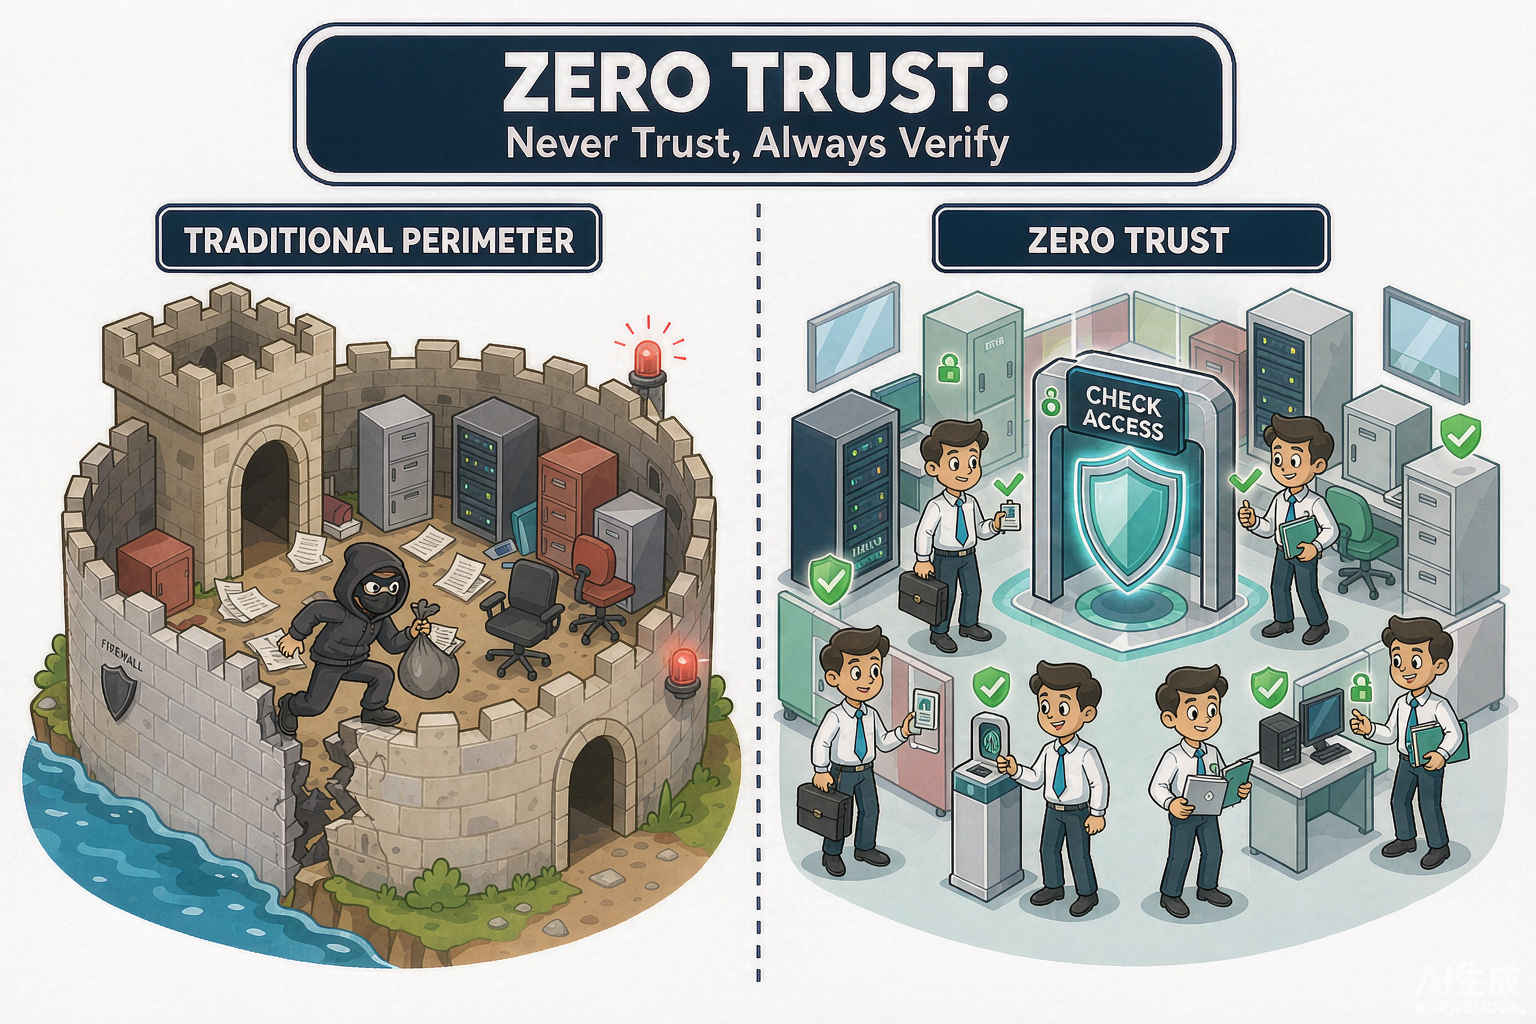
零信任(Zero Trust)是一种以「永不信任,持续验证」(Never Trust, Always Verify)为核心的安全架构理念,强调对每一次访问请求都基于身份、设备状态、行为上下文进行严格的身份验证与最小权限授权,摒弃传统「内网可信、外网不可信」的边界模型。NIST 在 SP 800-207(2020 年 8 月正式发布)中将其定义为「一种企业网络安全架构设想,默认不信任任何内网或外网的主体、设备与流量」。
3、核心信息卡:
· 中文名:零信任
· 英文名:Zero Trust Security
· 缩写:ZTS / ZT
· 别名:零信任安全、零信任架构、Zero Trust Architecture、ZTA
· 提出者:概念由 Forrester 分析师 John Kindervag 于 2010 年提出;标准化由 NIST(SP 800-207)完成
· 提出时间:2010 年(Forrester); 2020 年 8 月(NIST SP 800-207 正式发布)
· 所属类别:网络安全 > 架构范式 > 身份与访问治理
· 核心技术:身份治理(IAM)、微分段、网络访问控制(ZTNA)、持续诊断与缓解(CDM)
· 主要应用:远程办公访问、多云安全、东西向流量防护、SASE、供应链安全
4、工作原理:
1. 资源识别:识别企业全部需要保护的资源(数据、服务、设备) → 2. 主体识别:对用户、设备、应用三类主体建立持续可信身份 → 3. 持续验证:基于身份、设备健康、行为上下文对每次访问做多因子认证与授权(Never Trust, Always Verify) → 4. 最小权限:按「Just-in-Time、Just-Enough-Access」授予最小权限 → 5. 微分段:用微分段把网络切成细粒度区域,限制横向移动 → 6. 持续监控:通过 SIEM、UEBA 持续采集访问日志与异常行为,动态调整策略 → 7. 策略统一编排:用统一策略引擎(PDP/PEP)把以上能力贯穿南北向与东西向流量
5、发展历程:
· 2010 年:Forrester 分析师 John Kindervag 在《No More Chewy Centers: The Zero Trust Model》中首次提出 Zero Trust 模型
· 2014-2018 年:Google 公开 BeyondCorp 项目,验证「无边界网络 + 零信任」的可行性,成为业界参照标杆
· 2019 年:Gartner 提出 ZTNA(Zero Trust Network Access)与 CARTA 框架,把零信任落地为产品形态
· 2020 年 8 月:NIST 发布 SP 800-207《Zero Trust Architecture》,成为全球最权威的零信任标准
· 2021-2024 年:美国联邦行政令 EO 14028 要求联邦机构采用零信任;中国《信息安全技术 零信任参考体系架构》(GB/T 43696-2024)发布
· 2025 年:零信任与 SASE、生成式 AI(AI 驱动策略自适应)深度融合
6、主要类型 / 分类:
· NIST SP 800-207 三大支柱:增强身份治理(Enhanced Identity Governance)、微分段(Micro-segmentation)、软件定义边界 / 网络访问(SDP / ZTNA)
· 按部署形态:ZTNA(远程访问)、微分段(数据中心)、SASE(云交付)、身份治理平台(IAM)
· 按产品形态:身份型零信任(Okta、Microsoft Entra)、网络型零信任(Zscaler、Palo Alto Prisma)、应用型零信任(Google BeyondCorp Enterprise)
· 按演进阶段:1.0 网络微分段(2010-2015)→ 2.0 身份驱动(2016-2020)→ 3.0 AI 驱动自适应(2021-至今)
7、应用场景:
· 远程办公与混合办公:Google BeyondCorp 把零信任用于全球员工无 VPN 访问内部应用
· 多云安全:跨 AWS、Azure、阿里云用统一零信任策略替代传统网络边界
· 东西向流量防护:用微分段阻止勒索软件在数据中心内部横向移动
· 供应链安全:第三方与外包人员按零信任原则只授予最小权限
· 关键基础设施:电力、金融、医疗等场景的 NIST CSF 2.0 合规落地
· 中国行业实践:金融行业 JR/T 0273-2023《金融行业零信任体系评估指南》落地
8、优缺点 / 局限性:
优点:降低横向移动风险:微分段与持续验证显著缩小攻击面;适配远程办公与多云:不再依赖传统 VPN 与网络边界;细粒度访问控制:基于身份的最小权限降低越权与数据泄漏风险;提升合规能力:与 NIST CSF、ISO 27001、中国等保 2.0 等框架契合
缺点:实施复杂度高:NIST SP 800-207 明确指出零信任迁移通常需要多年,是一项长期工程;前期投入大:需要 IAM、微分段、可观测三大基础设施同步建设;性能与可用性挑战:每次访问都做身份与策略评估,对策略引擎延迟与稳定性要求高;组织变革阻力大:跨部门身份、策略、运维责任需要重新划分
9、常见误区:
· 零信任 = 永不信任员工(错:零信任信任经过验证的身份,不是不信任人;John Kindervag 多次澄清此点)
· 零信任 = 零信任产品(错:NIST 明确指出零信任是架构理念,不是某个单一产品)
· 上了零信任就无需防火墙(错:零信任与防火墙、IDS/IPS 等纵深防御能力是互补关系)
· 一次部署就能完成零信任(错:NIST SP 800-207 强调零信任是持续演进的旅程,没有终点)
10、相关术语:
父概念:AI安全、云计算 Cloud Computing
子概念:ZTNA、SASE 安全访问服务边缘、机密计算、API安全、密钥管理 KMS
兄弟概念:防火墙 Firewall、VPN · 虚拟专用网络、ATT&CK 框架、DevSecOps、SRE 站点可靠性工程
对比概念:防火墙 Firewall、VPN · 虚拟专用网络、SASE 安全访问服务边缘
应用相关:ZTNA、SASE 安全访问服务边缘、DevSecOps、API安全
11、参考资料:
· 来源:NIST SP 800-207(CSRC 官方页)
· 来源:NIST CSRC 项目页 SP 800-207
· 来源:Google Cloud BeyondCorp 文档
· 来源:Google Research: BeyondCorp 论文集
· 来源:Forrester Zero Trust eXtended 报告
· 来源:Wikipedia: Zero trust security model